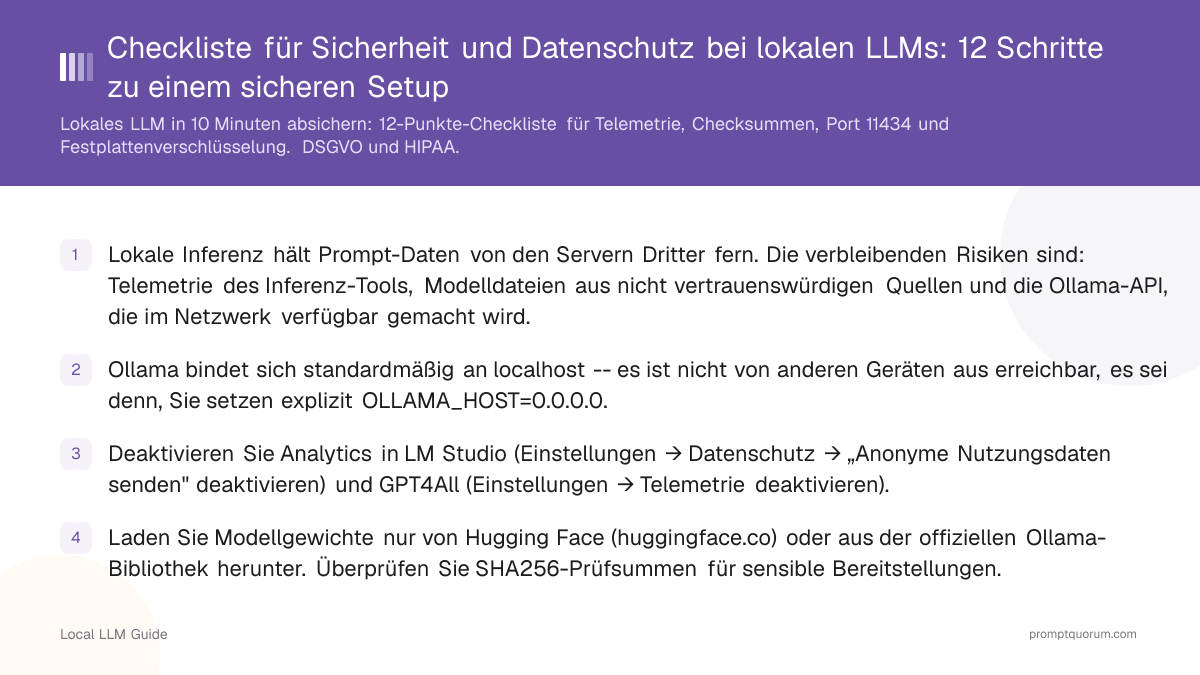
Sind lokale LLMs privat und sicher?
Lokale LLMs sind standardmäßig privat, weil Prompts auf Ihrem Gerät bleiben, aber sie sind nicht automatisch sicher. Die Hauptrisiken sind Telemetrie von Tools, nicht vertrauenswürdige Modelldateien und Netzwerk-Exposition. Ein sicheres Setup erfordert das Deaktivieren der Telemetrie, das Überprüfen von Modellquellen und das Isolieren des Systems vom externen Zugriff.
Warum sind lokale LLMs nicht automatisch privat?
Die Modell-Inferenz selbst ist privat -- Ihre Prompts werden niemals an die Server des Modellanbieters gesendet. Aber drei weitere Datenflüsse können zu Informationslecks führen:
- Anwendungs-Telemetrie: LM Studio gibt in seiner Datenschutzerklärung an, keine Telemetrie und kein nutzerbezogenes Tracking zu enthalten, aber Update-Prüfungen und Modellsuche senden anonymisierte Daten. Die GPT4All-Telemetrie ist Opt-in. Andere Tools erfassen eventuell Nutzungsanalysen, prüfen Sie daher mit einer Firewall.
- Modell-Download-Quellen: Bösartige GGUF-Dateien können Code enthalten, der sich beim Laden von Modellen in anfälligen Inferenz-Engines ausführt. Eine ungeprüfte Modelldatei ist ein Supply-Chain-Risiko.
- Netzwerk-Exposition: Die Ollama-API ist für jeden Prozess auf Ihrem Computer zugänglich. Bei Fehlkonfiguration mit `OLLAMA_HOST=0.0.0.0` wird sie für Ihr gesamtes Netzwerk ohne Authentifizierung erreichbar.
Sind lokale LLMs sicherer als Cloud-APIs?
Lokale LLMs sind sicherer für Datenschutz, weil Daten auf Ihrem Gerät bleiben, während Cloud-APIs Prompts an externe Server senden. Jedoch erfordern lokale Setups manuelle Sicherheitskonfiguration, während Cloud-Provider Infrastruktursicherheit handhaben. Der echte Kompromiss ist Datenschutz-Autonomie vs. delegierte Sicherheit.
Was sind häufige Missverständnisse zur Sicherheit lokaler LLMs?
- "Lokale LLMs sind automatisch sicher" → falsch, Konfiguration ist entscheidend
- "Kein Internet = kein Risiko" → falsch, bösartige Dateien und Plugins gelten immer noch
- "Open Source = sicher" → falsch, Code muss immer noch überprüft werden
Was sind die größten Sicherheitsrisiken bei lokalen LLMs?
- Telemetrie-Lecks → manche Tools senden Nutzungsdaten; LM Studio sendet Anfragen für Update-Prüfung und Modellsuche
- Bösartige Modelldateien → nicht überprüfte GGUF-Dateien können Risiken einführen
- Netzwerk-Exposition → APIs wie Ollama können bei Fehlkonfiguration offengelegt werden
Was sollten Sie in den ersten 5 Minuten tun?
- 1Telemetrie in Ihrem Tool deaktivieren
- 2Modelle nur von Hugging Face oder Ollama herunterladen
- 3Stellen Sie sicher, dass die API nur an localhost gebunden ist
- 4Vollverschlüsselung der Festplatte aktivieren
- 5Ports nicht ins Internet freigeben
Was sind die 12 Sicherheitsschritte?
Überprüfen Sie alle folgenden Punkte, bevor Sie mit sensiblen oder regulierten Daten arbeiten. Die Checkliste deckt die häufigsten Datenschutz- und Sicherheitslücken in Ollama, LM Studio, Jan AI und GPT4All-Setups ab.
- 1Laden Sie Modelle nur aus vertrauenswürdigen Quellen herunter
Why it matters: Verhindert bösartige Modelldateien aus nicht vertrauenswürdigen Quellen. - 2Überprüfen Sie Modell-Prüfsummen für sensible Anwendungen
Why it matters: Stellt sicher, dass heruntergeladene Modelldateien nicht manipuliert wurden. - 3Deaktivieren Sie Telemetrie in Ihrem Inferenz-Tool
Why it matters: Verhindert, dass Nutzungsdaten und Sitzungsinformationen erfasst werden. - 4Bestätigen Sie, dass Ollama nur an localhost gebunden ist
Why it matters: Verhindert, dass die API anderen Geräten in Ihrem Netzwerk offengelegt wird. - 5Aktivieren Sie die Vollverschlüsselung der Festplatte
Why it matters: Schützt Modellgewichte und Chat-Protokolle, falls das Gerät verloren geht. - 6Speichern Sie sensible Chat-Protokolle in einem verschlüsselten Ordner
Why it matters: Schützt Gesprächsverlauf mit sensiblen Daten vor unbefugtem Zugriff. - 7Überprüfen Sie installierte Erweiterungen und Plugins
Why it matters: Verhindert, dass bösartige Drittanbieter-Erweiterungen das Netzwerk zugänglich machen. - 8Verwenden Sie ein dediziertes Benutzerkonto für LLM-Arbeiten
Why it matters: Isoliert Modelldateien, Gesprächsverlauf und API-Schlüssel von Ihrem Hauptprofil. - 9Machen Sie die lokale API nicht im Internet verfügbar
Why it matters: Verhindert unbefugten Fernzugriff auf Ihre lokale Inferenz-Engine. - 10Überprüfen Sie System-Prompts in jeder App, die lokale LLMs nutzt
Why it matters: Verhindert Datenverlust durch Browser-Erweiterungen oder Produktivitäts-Tool-Integrationen. - 11Halten Sie Inferenz-Tools aktuell
Why it matters: Behebt bekannte Sicherheitslücken in Ollama, LM Studio und verwandten Tools. - 12Für isolierte oder regulierte Umgebungen: Dokumentieren Sie genehmigte Modellversionen
Why it matters: Stellt sicher, dass regulatorische Anforderungen für Datenbehandlung und Infrastruktur-Isolation erfüllt werden.

Was sind die Kernpunkte für DSGVO-Compliance?
- Lokal verarbeitete Daten -- da Prompts Ihren Computer nicht verlassen, fungiert die lokale Maschine als Datenverarbeiter, nicht Ollama oder LM Studio. Dennoch müssen Sie überprüfen, ob Telemetrie deaktiviert ist.
- BSI C5-Anforderungen -- für Bundesbehörden-Daten: Vollverschlüsselung (AES-256), Zugriffskontrolle, Audit-Logging und Netzwerk-Isolation. Alle 12 Schritte dieser Checkliste adressieren diese Punkte.
- Datenschutz-Folgenabschätzung erforderlich -- wenn Sie personenbezogene Daten verarbeiten (DSGVO Art. 35), dokumentieren Sie, dass Sie Ollama nutzen, Netzwerk-Isolation aktiviert ist und kein Cloud-Speicher verwendet wird.
Wo sollten Sie lokale LLM-Modelgewichte sicher herunterladen?
Modellgewichte sind große Binärdateien. Eine bösartige GGUF-Datei könnte Schwachstellen im von llama.cpp verwendeten Parser ausnutzen. Ab 2026 wurde keine weit verbreitete GGUF-basierte Malware bestätigt, aber die Angriffsfläche existiert.
- Hugging Face (huggingface.co): die primäre Quelle für offene Modelle. Jede Datei hat einen verifizierten SHA256-Hash. Halten Sie sich an Modelle von bekannten Verlegern (Meta, Google, Microsoft, Mistral AI, Qwen/Alibaba).
- Ollama-Bibliothek (ollama.com/library): Ollama verifiziert Modell-Hashes vor dem Speichern. über `ollama pull` abgerufene Modelle sind sicher.
- LM Studio-Modellbrowser: durchsucht Hugging Face direkt. Die gleichen Vertrauensregeln gelten -- überprüfen Sie das Verleger-Konto.
- Vermeiden Sie: anonyme Datei-Freigabe-Seiten, Discord-Datei-Drops und jede Quelle, die keinen verifizierbaren Hash bereitstellt.
Wie Sie ausgehende Verbindungen von lokalen LLMs blockieren
Blockieren Sie ausgehende Verbindungen nach dem Modell-Download, um zu verhindern, dass das Inferenz-Tool nach Hause "telefoniert". Unter macOS verwenden Sie `pf` Firewall; unter Linux verwenden Sie `ufw` oder OpenSnitch:
# macOS -- Ollama ausgehend mit pf Firewall blockieren
# Fügen Sie zu /etc/pf.conf hinzu:
block out proto tcp from any to any user ollama

# Linux -- blockieren mit ufw
sudo ufw deny out from any to any app ollama

# Oder verwenden Sie Little Snitch (macOS) / OpenSnitch (Linux)
# für anwendungsspezifische Netzwerkkontrolle mit GUI
Wie Sie Telemetrie in lokalen LLM-Tools deaktivieren
Tool | Telemetrie Standard | Überprüfung/Deaktivieren |
|---|---|---|
| Ollama | Keine erfasst | github.com/ollama/ollama -- kein Analytics-Code |
| LM Studio | Keine laut Policy; Update/Suche anonymisiert | Nichts zu deaktivieren; per Firewall prüfen |
| Jan AI | Keine -- explizit deaktiviert | Open Source -- überprüfen Sie github.com/janhq/jan |
| GPT4All | Nur Opt-in beim ersten Start | Beim ersten Start ablehnen; per Firewall prüfen |

Welches Threat Model sollten Sie annehmen?
Gehen Sie davon aus, dass Ihre lokale LLM-Umgebung über Tools, Plugins oder Fehlkonfiguration Daten preisgeben kann. Behandeln Sie das Modell als nicht vertrauenswürdig und entwerfen Sie Ihre Infrastruktur so, dass selbst bei einer Kompromittierung des Modells sensible Daten nicht zugänglich oder übertragbar sind. Dies bedeutet Isolation des Inference-Tools vom Internet, Deaktivierung der Telemetrie und Einschränkung des Dateisystemzugriffs.
Sicherheit ist nicht nur Datenschutz — Prompt-Injection ist ein eigenständiger Angriffsvektor, bei dem schädliche Eingaben das Modellverhalten manipulieren. Injection-Abwehrtechniken, die für lokale und Cloud-Modelle gelten, finden Sie unter Prompt-Injection und Sicherheit.
Was sind häufige Sicherheitsfragen zu lokalen LLMs?
Kann ein lokales LLM auf meine Dateien oder das Internet zugreifen?
Nein -- das Modell selbst ist eine statische Datei, die Text generiert. Es hat keine Fähigkeit, Ihr Dateisystem zu lesen oder Netzwerkanfragen zu stellen. Das Inferenz-Tool, das das Modell ausführt (Ollama, LM Studio), hat jedoch normalen Betriebssystem-Zugriff. Einige Tools haben Funktionen, die Dateien lesen -- wie GPT4Alls LocalDocs oder LM Studios Datei-Anhang-Funktion. Diese Funktionen sind optional und ausdrücklich dokumentiert.
Ist es sicher, ein lokales LLM mit HIPAA-geschützten Daten zu verwenden?
Lokale Inferenz eliminiert das Risiko der Datenverarbeitung durch Dritte, das Cloud-APIs schaffen. HIPAA-Compliance erfordert jedoch mehr als private Inferenz -- Sie benötigen Vollverschlüsselung, Zugriffskontrolle, Audit-Logging und eine Datenverarbeitungsvereinbarung, falls ein Softwareanbieter auf geschützte Gesundheitsinformationen zugreifen könnte. Die Verwendung von Ollama mit aktiviertem FileVault und deaktivierter Telemetrie ist ein angemessener Startpunkt, aber formale HIPAA-Compliance erfordert eine vollständige Risikobewertung.
Sendet Ollama meine Prompts irgendwohin?
Nein. Ollama ist Open Source (github.com/ollama/ollama) und enthält keinen Telemetrie- oder Datenerfassungs-Code. Prompts werden lokal von llama.cpp verarbeitet und niemals übertragen. Die einzige ausgehende Netzwerkaktivität von Ollama sind Modell-Downloads von ollama.com, wenn Sie `ollama pull` ausführen.
Kann ich Ollama in einem Unternehmen mit BSI C5-Anforderungen einsetzen?
Ja, mit korrekter Konfiguration. Aktivieren Sie Vollverschlüsselung (AES-256) für die Systemfestplatte, deaktivieren Sie alle Telemetrie, blockieren Sie ausgehende Verbindungen mit einer Firewall und isolieren Sie das Gerät vom Internet. Dokumentieren Sie diese Konfiguration in Ihrer Datenschutz-Folgenabschätzung. Siehe Punkt 12 der Checkliste für air-gapped Umgebungen.
Wie überprüfe ich, was LM Studio ins Netz sendet?
Nutzen Sie ein Tool wie Wireshark oder Little Snitch, um den Netzwerkverkehr von LM Studio zu überwachen. Laut Datenschutzerklärung enthält die Anwendung keine Telemetrie; zu erwarten sind nur Update-Prüfungen sowie Modellsuche und -downloads. Weitere, unerwartete Verbindungen wären ein Warnsignal.
Sind SHA256-Hashes allein ausreichend, um GGUF-Dateien zu überprüfen?
SHA256-Hashes bestätigen, dass eine heruntergeladene Datei mit der erwarteten Datei übereinstimmt. Sie verhindern nicht, dass eine legitime Modelldatei bösartig ist. Für maximale Sicherheit: laden Sie nur von Hugging Face oder ollama.com herunter, überprüfen Sie, dass der Publisher-Account etabliert ist, und überprüfen Sie den Hash.
Kann ich ein lokales LLM für DSGVO-regulierte Daten verwenden?
Lokale Inferenz reduziert das DSGVO-Risiko erheblich, da Daten Ihre Infrastruktur nicht verlassen. Sie müssen jedoch immer noch überprüfen, dass das Inferenz-Tool (Ollama, LM Studio) keinen unerwarteten Netzwerkverkehr sendet, dass Festplattenverschlüsselung aktiviert ist und dass Zugriffskontrolle vorhanden ist. Für Artikel-35-DPIA-Anforderungen dokumentieren Sie Ihr Datenverarbeitungs-Setup und bestätigen Sie, dass keine personenbezogenen Daten Drittanbieter-Server durchlaufen.
Sendet LM Studio Daten an seine Server?
Laut Datenschutzerklärung von LM Studio enthält die Anwendung keine Telemetrie und kein nutzerbezogenes Tracking. Update-Prüfungen senden App-Version, Betriebssystem und IP-Adresse (über CDN), Modellsuche und -downloads senden anonymisierte Suchanfragen. Chat-Inhalte und Dokumente werden nur verarbeitet, wenn Sie die LM-Studio-Cloud-Dienste nutzen. Es gibt keine Einstellung zum Deaktivieren; prüfen Sie per Firewall oder Paketmitschnitt.
Wo können Sie zusätzliche Quellen finden?
- OWASP Top 10 für LLM-Anwendungen (owasp.org/www-project-top-10-for-large-language-model-applications/) -- Sicherheitsrisiken für LLM-Bereitstellungen einschließlich Prompt-Injection und Supply-Chain-Angriffen
- Hugging Face Model Card Documentation (huggingface.co/docs/hub/model-cards) -- Modellherkunftsstandards und SHA256-Hash-Verifizierung
- VeraCrypt (veracrypt.fr) -- Open-Source-Vollverschlüsselung und Ordnerverschlüsselung für Windows, macOS und Linux
Was sind die häufigsten Fehler bei der Sicherheit lokaler LLMs?
Die meisten Sicherheitsfehler bei lokalen LLMs entstehen durch Konfigurationsoversights, nicht durch Modellschwachstellen. Dies sind die fünf häufigsten Fehler und wie Sie sie beheben.
- Fehler: Herunterladen von Modellen von Drittanbieter-Seiten (Discord, zufällige GitHub-Releases). Lösung: Verwenden Sie nur Hugging Face (huggingface.co) oder Ollama-Bibliothek. Verifizieren Sie mit `sha256sum`.
- Fehler: Annahme, dass lokale Inferenz = vollständiger Datenschutz. Lösung: Blockieren Sie nach dem Modell-Download ausgehenden Datenverkehr, prüfen Sie LM Studio und GPT4All per Firewall und lehnen Sie die GPT4All-Telemetrie beim ersten Start ab. Führen Sie `netstat -an | grep 11434` aus, um unerwartete Ports zu bestätigen.
- Fehler: `OLLAMA_HOST=0.0.0.0` aktiv lassen nach Tests. Lösung: Zurücksetzen: `export OLLAMA_HOST=127.0.0.1:11434`. Test von anderen Geräten -- Verbindung sollte abgelehnt werden.
- Fehler: Festplattenverschlüsselung für HIPAA/DSGVO-Workloads überspringen. Lösung: Aktivieren Sie FileVault (macOS) oder BitLocker (Windows). Verschlüsseln Sie den LM Studio Chat-Log-Ordner separat.
- Fehler: Nicht überprüfbare Drittanbieter-Erweiterungen in Open WebUI oder Jan AI. Lösung: Überwachen Sie installierte Erweiterungen monatlich. Entfernen Sie alle, die Netzwerkzugriff anfordern, den Sie nicht erkennen.
Was sind die regionalen Compliance-Überlegungen?
Lokale LLM-Inferenz reduziert Datenresidenz-Risiken, aber vollständige behördliche Compliance erfordert zusätzliche regionale Kontrollen.
- EU / DSGVO (2018): Lokale Inferenz eliminiert die Artikel-28-Verpflichtung des Datenverarbeiters für den Modellanbieter. Sie müssen dennoch den Netzwerkverkehr von LM Studio per Firewall prüfen, Festplattenverschlüsselung aktivieren und Ihr Datenverarbeitungs-Setup für jede DPIA dokumentieren. Führen Sie eine Interessenabwägung vor der Verarbeitung personenbezogener Daten durch.
- Vereinigte Staaten / HIPAA: HIPAA verlangt Schutzmaßnahmen für PHI: Vollverschlüsselung der Festplatte (das "Verschlüsselungs-Safe Harbor"), Zugriffskontrolle und Audit-Logging. Ollama mit aktiviertem FileVault und deaktivierter Telemetrie ist ein angemessener HIPAA-Ausgangspunkt. Formale Compliance erfordert eine vollständige Risikobewertung.
- Japan / APPI (2022): Das Gesetz zum Schutz personenbezogener Informationen verlangt den Schutz personenbezogener Daten während der Verarbeitung. Lokale Inferenz auf einem isolierten oder offline-Gerät erfüllt die Datenlokalisierungsanforderung. Deaktivieren Sie Ollama-Updates und prüfen Sie den Netzwerkverkehr von LM Studio per Firewall für APPI-Compliance.
- China / PIPL (2021): Das Betreiben eines lokalen LLM für interne Nutzung erfordert keine CAC-Registrierung. Falls Sie ein lokales LLM als öffentlich zugänglichen Service in China bereitstellen, ist eine CAC-Algorithmus-Registrierung erforderlich.
Was sollten Sie noch lesen?
- Was sind lokale LLMs? -- Kernkonzepte und -komponenten
- Lokale LLMs vs. Cloud-APIs -- Datenschutz-Kompromisse
- Wie man Ollama installiert -- Installation und Setup
- Wie man lokale LLMs auf einem Laptop ausführt -- Sichere Laptop-Konfiguration
- Lokale LLM One-Click-Installer -- Vergleich von LM Studio, Ollama, Jan AI und GPT4All für Datenschutz und Benutzerfreundlichkeit
- Troubleshooting Local LLM Setup -- Häufige Fehler beheben, einschließlich Port 11434 verweigert und GPU nicht erkannt
- Lokale KI hinter Firewall / Offline (2026) -- Ollama air-gap: Netzwerkisolierung, Audit-Logging und kein-Internet-Setup.
- Bestes VPN für KI-Entwicklung in China (2026) -- Zugriff auf Hugging Face, GitHub und Modell-Registries hinter der Firewall.
- SOC 2 & ISO 27001: Audit-Bereitschaft für selbst gehostete LLMs -- die formale Audit-Framework-Version dieser Checkliste für Compliance-Beauftragte.