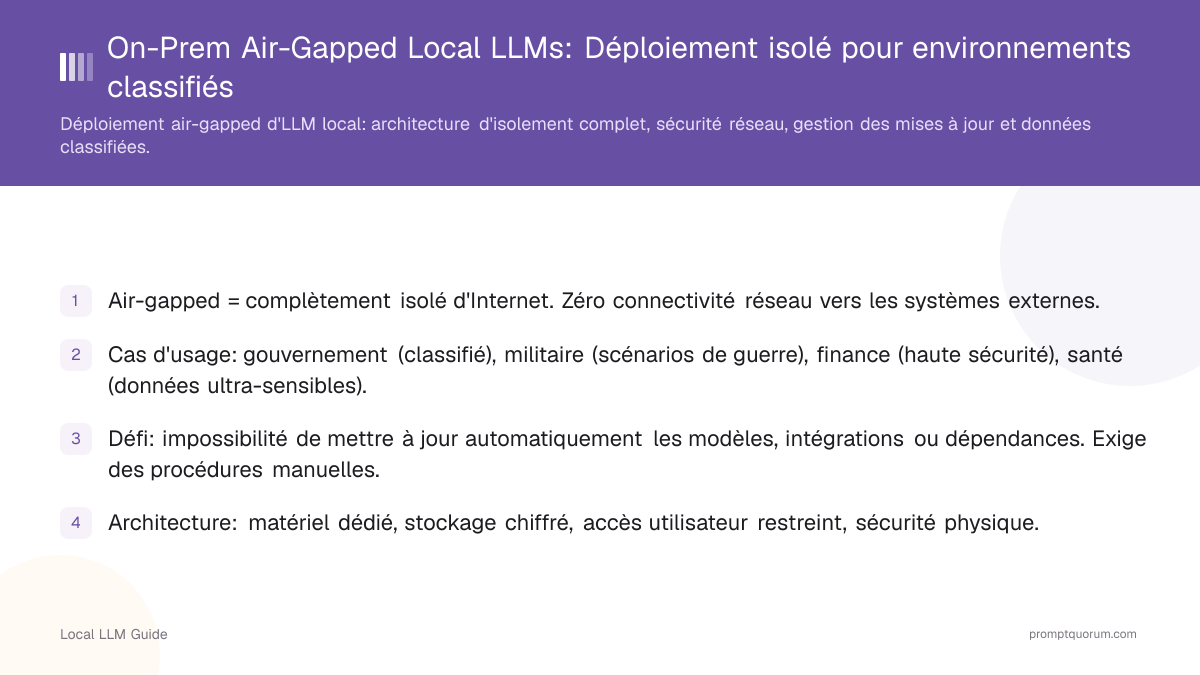
Qu'est-ce que l'air-gapped?
Une infrastructure air-gapped n'a aucune connexion réseau à Internet ou à tout système externe. Toutes les données et tous les calculs restent sur matériel isolé.
Isolement absolu: pas de WiFi, pas d'Ethernet vers des réseaux externes, pas de connexions USB vers des appareils connectés à Internet.
Les données restent locales par conception : l'inférence se fait localement et les résultats restent locaux ; des données peuvent toutefois sortir via des supports amovibles, des personnes internes ou un accès physique.
Les mises à jour sont manuelles: impossible de télécharger automatiquement les mises à jour. Exigent des supports physiques (clé USB, carte SD) ou transfert réseau interne.
À quoi ressemble une architecture air-gapped typique?
Une seule machine ou petit cluster, complètement isolé, avec accès physique restreint.
- 1Matériel dédié: serveurs utilisés uniquement pour l'inférence LLM, rien d'autre.
- 2Réseau isolé: aucune connexion au réseau d'entreprise ou Internet. VLAN séparé au maximum.
- 3Stockage chiffré: tous les fichiers de modèle, données, journaux chiffrés au repos.
- 4Accès contrôlé: seul le personnel autorisé peut accéder. Authentification multifacteur requise.
- 5Sécurité physique: salle de serveurs verrouillée, surveillance, journaux d'accès.
- 6Pas de supports amovibles: ports USB désactivés, lecteurs CD/DVD supprimés.
- 7Surveillance locale: les journaux restent sur le système, ne sont pas envoyés à des services de surveillance externes.
Comment isolez-vous les réseaux des connexions externes?
L'isolement est appliqué à plusieurs niveaux:
- Physique: matériel réseau séparé (commutateur, routeur) pour l'infrastructure air-gapped.
- Pare-feu: trafic entrant et sortant bloqué. Aucune exception pour services cloud, NTP, DNS vers serveurs externes.
- Logiciel: pare-feu niveau hôte (iptables, Windows Firewall) comme contrôle secondaire.
- Surveillance: trafic réseau audité. Toute tentative de connexion externe est enregistrée et signalée.
Comment gérez-vous les modèles dans les environnements air-gapped?
Les mises à jour de modèles sont manuelles, exigeant un transfert de supports physiques ou des processus sécurisés internes.
- 1Téléchargez le modèle sur machine connectée à Internet (environnement séparé, non classifié).
- 2Vérifiez l'intégrité du modèle (somme de contrôle, signature numérique).
- 3Transférez vers le système air-gapped via clé USB chiffrée ou serveur de fichiers interne sécurisé.
- 4Validation: exécutez des tests pour vous assurer que l'intégrité du modèle n'a pas été compromise pendant le transfert.
- 5Déploiement: chargez le modèle dans le moteur d'inférence.
- 6Documentation: enregistrez les modèles déployés, versions, dates.
Comment gérez-vous les mises à jour et les correctifs?
Les mises à jour de sécurité et les mises à jour de modèles sont manuelles:
- Mises à jour de modèles: suivez le processus ci-dessus. Planifiez les mises à jour trimestriellement ou annuellement.
- Correctifs OS: testez d'abord dans un environnement de préparation isolé, puis déployez en production.
- Dépendances: évaluez les nouvelles versions avec soin. Les systèmes air-gapped exécutent les anciennes versions plus longtemps.
- Aucune mise à jour automatique: désactivez complètement les mises à jour automatiques. Toutes les mises à jour sont contrôlées, documentées, auditées.
Comment garantissez-vous la sécurité dans les systèmes air-gapped?
Air-gapped est intrinsèquement plus sûr (pas d'attaques externes), mais de nouveaux risques émergent:
Repères CNIL : la CNIL a publié des fiches pratiques sur l'IA et le RGPD (voir la source liée). Une inférence locale peut réduire les transferts de données vers des tiers, et un système air-gapped peut soutenir les mesures de sécurité du traitement (art. 32 RGPD). La conformité dépend toutefois de la base légale, des mesures organisationnelles et de l'analyse d'impact du responsable de traitement. Ceci ne constitue pas un conseil juridique.
- Menaces d'initiés: employés avec accès pourraient copier des données via USB. Exiger intégrité à deux personnes.
- Attaques de chaîne d'approvisionnement: modèles ou dépendances compromis pendant transfert. Vérifier les sommes de contrôle, signatures numériques.
- Vol physique: modèles et données valent des millions. Exiger salle verrouillée, surveillance, détection d'intrusion.
- Ingénierie sociale: "Faites-moi confiance, je dois mettre à jour le modèle." Exiger processus formels de contrôle des changements.
- Lacunes de journalisation: si les journaux ne sont pas auditées, personne ne détecte l'activité des initiés. Exiger audit externe régulier des journaux.
Erreurs courantes de déploiement air-gapped
- Isolement incomplet: laisser un port ouvert, une carte sans fil activée ou autoriser des périphériques USB annule air-gapping. Auditez rigoureusement.
- Pas de contrôle des changements: les mises à jour de modèles se font informellement, aucune documentation. Mène à la perte de savoir sur la version déployée.
- Mauvaise stratégie de sauvegarde: les systèmes air-gapped nécessitent stockage redondant et sauvegardes hors site. Mais les sauvegardes elles-mêmes doivent être air-gapped.
- Journalisation insuffisante: les systèmes air-gapped exigent un audit complet (qui a accédé à quoi, quand). Sans journaux, les violations passent inaperçues.
- Faire confiance uniquement à la sécurité physique: la sécurité exige plusieurs couches: isolement, chiffrement, contrôle d'accès, audit, pas seulement portes verrouillées.
Questions courantes sur les systèmes air-gapped
Comment mettez-vous à jour les modèles dans un système air-gapped?
Manuellement via USB chiffré, ou via un réseau sécurisé isolé interne. Toutes les mises à jour exigent approbation du contrôle des changements et pistes d'audit.
Pouvons-nous utiliser des sauvegardes cloud pour les systèmes air-gapped?
Non. Les sauvegardes cloud exigent connexion Internet (annulent air-gapping). Utilisez sauvegardes physiques (disques durs chiffrés) stockés dans installation sécurisée séparée.
Air-gapped est-il vraiment sûr contre toutes les attaques?
Généralement, mais les menaces d'initiés persistent. Air-gapped protège contre les attaques distantes, mais accès physique ou accès d'initié peuvent le compromettre.
Quel est le coût du déploiement air-gapped?
Le coût dépend fortement du périmètre. Le matériel est généralement comparable à un déploiement on-prem classique ; les coûts d'exploitation augmentent car mises à jour, audit et contrôle des changements sont manuels. Demandez des devis adaptés à votre besoin.
Pouvons-nous utiliser les outils standards (Ollama, vLLM) dans les environnements air-gapped?
Oui. Les deux outils fonctionnent sans Internet. Une fois les modèles et dépendances installés hors ligne, et les vérifications de mise à jour et la télémétrie désactivées, aucune connectivité Internet n'est requise.