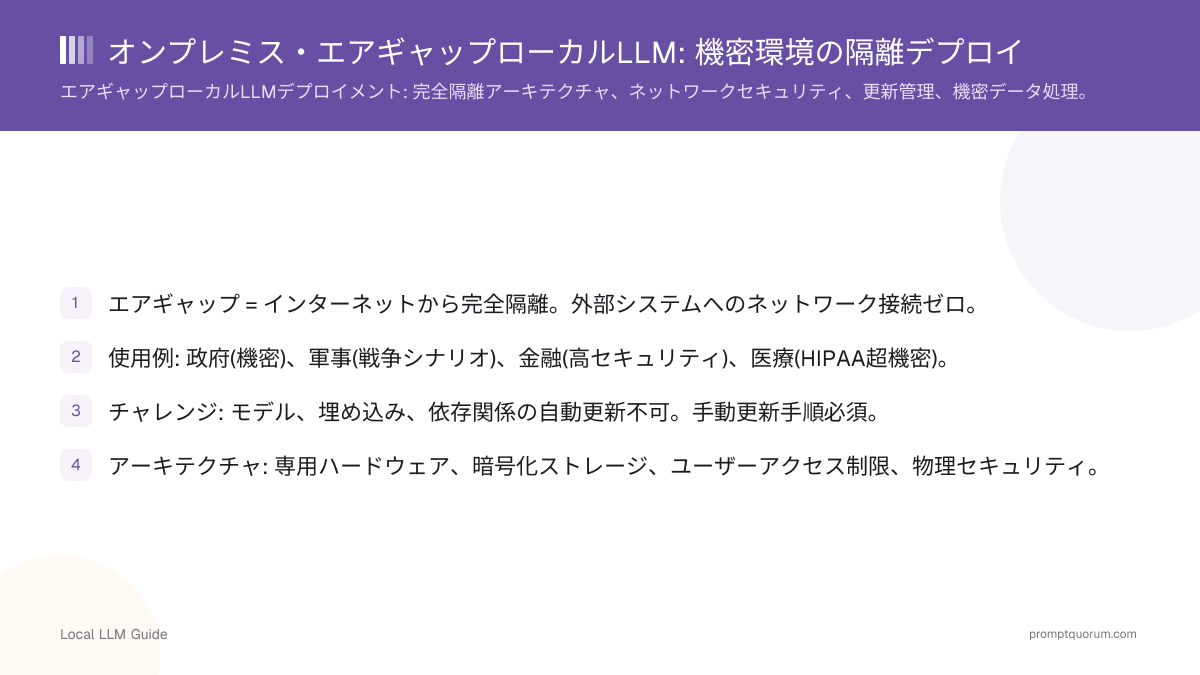
エアギャップとは?
エアギャップはネットワーク接続を物理的・論理的に切断すること。インターネット0、外部接続0。
- 定義: LLMと外部ネットワーク間に「エアギャップ」(物理的隔離)がある状態。
- 目的: データ流出リスクの低減と機密保護。HIPAAやFedRAMPなどの規制への適合は、隔離だけでなく組織的な管理策全体で判断されます。
- 制約: 自動更新不可、外部リソース利用不可、手動管理必須。
- セキュリティ効果: インターネット経由の外部からの攻撃経路を断ちますが、内部者、リムーバブルメディア、物理的アクセスによるリスクは残ります。
アーキテクチャ設計
エアギャップLLM最小構成: GPU、CPU、メモリ、ローカルストレージ、管理端末。
- 計算層: 例として RTX 4090 × 2(70B推論の一例)や、NVIDIA A100 などのデータセンター向けGPU。構成は要件によって異なります。
- ストレージ: 暗号化NVMe (LUKS/BitLocker)、12-24TB (モデル + キャッシュ)。
- ネットワーク: 物理的に隔離。内部LANのみ。外部接続ケーブル完全削除。
- 管理: エアギャップ内の管理ワークステーション、シリアルコンソール、物理キーボード。
- 更新メディア: USB 3.0 (暗号化)、光学メディア(DVD-R)、専用転送デバイス。
- 1専用ハードウェア: LLM推論専用のサーバー。他の用途には使用しない。
- 2隔離されたネットワーク: 企業ネットワークやインターネットへの接続なし。最大でも独立したVLANのみ。
- 3暗号化ストレージ: すべてのモデルファイル、データ、ログを保存時に暗号化。
- 4制御されたアクセス: 権限を持つ担当者のみアクセス可能。多要素認証が必須。
- 5物理的セキュリティ: 施錠されたサーバールーム、監視カメラ、アクセスログ。
- 6リムーバブルメディア禁止: USBポートを無効化、CD/DVDドライブを撤去。
- 7ローカル監視: ログはシステム内に保持され、外部の監視サービスには送信しない。
ネットワーク隔離
完全隔離は物理的ハードウェア隔離を意味す。ファイアウォールだけは不十分。
- 物理隔離: ネットワークケーブル削除。WiFi/Bluetooth 無効化。USB制限。
- 監視: IDS(侵入検知)、ログ監査、アクセス制御。
- 検査: エアギャップデバイスへの追加デバイス/媒体は検査必須。
- 更新転送: エアギャップメディア (USB厳格管理) で手動転送のみ。
モデルとデータ管理
モデルはエアギャップ内で一度限りインストール。更新は手動。
- 初期インストール: セキュアUSB from Hugging Face公式、検証ハッシュ確認。
- バージョン管理: すべてのモデルバージョンをローカルで管理。削除禁止。
- 更新: 政府/企業のセキュリティレビュー後、オフラインで新モデル検証。
- バックアップ: エアギャップ内の隔離ストレージに3世代保持。
更新とメンテナンス
自動更新不可。すべて手動。テストは隔離環境で。
- ソフトウェア更新: RHEL/Ubuntu パッチ は月1回、セキュリティボード承認後。
- モデル更新: 新モデル版は隔離テストマシンで動作確認、セキュリティスキャン後、デプロイ。
- 依存関係: pip/npm 更新も手動。オフラインホイール/パッケージ。
- ダウンタイム: メンテナンスウィンドウ (2週間に1回、計画)。
セキュリティ考慮事項
- 物理セキュリティ: 施錠ラック、CCTV、アクセスログ、要員チェック。
- ユーザーアクセス: 最少権限原則。CLI のみ、GUIなし。ロール分離 (管理者 vs ユーザー)。
- ログ監査: すべてのアクセス、実行コマンド、ファイル変更をログ。外部キューバックアップ。
- 暗号化: ディスク全体(LUKS)、転送メディア(AES-256)、データベース(Encrypted SQLite)。
- シークレット管理: API キー、パスワード → ハードウェアセキュリティモジュール(HSM) or オフライン暗号化金庫。
一般的ミス
- WiFi/Bluetooth 有効なまま。エアギャップ無効。物理的にオフに。
- USBポート常時有効。悪意あるメディア挿入リスク。USBホワイトリスト実装。
- ログなし。セキュリティ監査失敗。すべてのアクセス記録必須。
- パスワード紙にメモ。金庫に施錠保管必須。
- テスト環境の甘いセキュリティ。テスト = 本番同等セキュリティ必須。
エアギャップシステムに関するよくある質問
エアギャップシステムでモデルをどう更新しますか?
暗号化USB経由での手動更新、またはインターネットから隔離された内部セキュアネットワーク経由で行います。すべての更新は変更管理の承認と監査証跡が必要です。
エアギャップシステムでクラウドバックアップを使用できますか?
いいえ。クラウドバックアップにはインターネット接続が必要であり、エアギャップの原則に反します。別の安全な施設に保管する物理バックアップ(暗号化ハードドライブ)を使用してください。
エアギャップはすべての攻撃に対して本当に安全ですか?
おおむね安全ですが、内部脅威は残ります。エアギャップはリモート攻撃には強いものの、物理的アクセスや内部者によるアクセスで侵害される可能性があります。
エアギャップデプロイメントのコストはどれくらいですか?
コストは規模によって大きく変わります。ハードウェアは通常のオンプレミスと同程度であることが多い一方、更新・監査・変更管理が手作業になるため運用コストは増えます。要件に合わせて見積もりを取ってください。
エアギャップ環境で標準ツール(Ollama、vLLM)を使用できますか?
はい。どちらのツールもインターネットなしで動作します。モデルと依存関係をオフラインでインストールし、更新確認とテレメトリを無効にすれば、インターネット接続は不要です。
完全なエアギャップは不要だがGDPRへの対応が必要な場合はどうすればよいですか?
エアギャップが不要でGDPRへの対応が必要なワークロードには、EUデータ所在地を選べるクラウドGPUオプション →(Hetzner、Scaleway、OVHcloud)が、隔離の複雑さなしにEUデータ所在地を提供します。ただし、GDPR全般への適合は、法的根拠、契約、保護措置によって左右されます。法的助言ではありません。