DeepSeek는 GDPR에 안전한가?
빠른 답변
DeepSeek API는 GDPR 규제 데이터에 대해 위험이 가장 높은 선택지 중 하나입니다. 서버가 중국에 있고, 중국에 대한 EU 적정성 결정이 없으며, DeepSeek의 개인정보 처리방침에 따르면 데이터가 중국에 저장되고 법 집행 기관 및 공공기관과 공유될 수 있기 때문입니다. 로컬에서 실행하는 DeepSeek 오픈 가중치 모델은 위험 프로필이 분명히 다르고 훨씬 낮습니다.
- ▸DeepSeek API: 중국 서버, 중국의 국가 접근 관련 법률 적용 — 위험이 가장 높은 축에 속함
- ▸중국에 대한 EU 적정성 결정 없음: SCCs + TIA 필요, TIA 결과가 불리할 수 있음
- ▸DeepSeek-R1/V3 로컬 가중치(MIT): API 호출 없이 로컬 배포 시 위험 대폭 낮아짐
핵심 요점
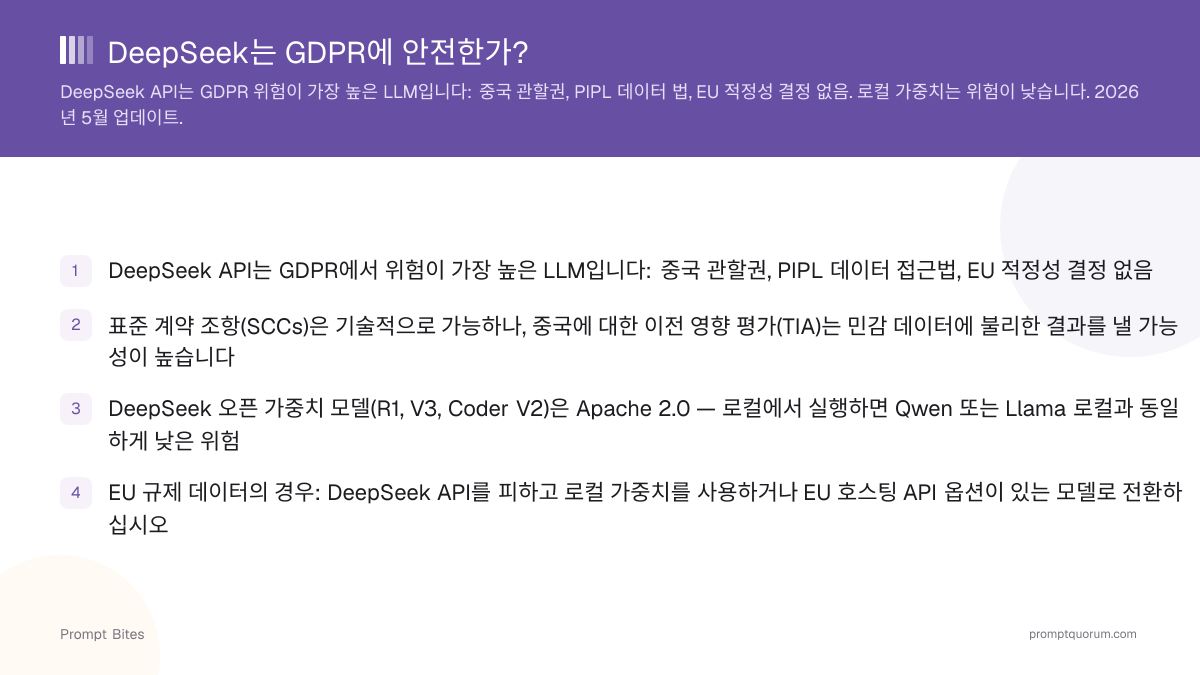
- ✓DeepSeek API는 GDPR 관점에서 위험이 가장 높은 선택지 중 하나입니다: 중국 내 데이터 저장, 중국의 국가 접근 관련 법률, EU 적정성 결정 없음
- ✓표준 계약 조항(SCCs)은 기술적으로 가능하나, 중국에 대한 이전 영향 평가(TIA)는 민감 데이터에 불리한 결과를 낼 가능성이 높습니다
- ✓DeepSeek 오픈 가중치 모델(R1, V3, V4, Coder V2)은 MIT — 로컬에서 실행하면 Qwen 또는 Llama 로컬과 동일하게 낮은 위험
- ✓EU 규제 데이터의 경우: DeepSeek API를 피하고 로컬 가중치를 사용하거나 EU 호스팅 API 옵션이 있는 모델로 전환하십시오
DeepSeek API가 GDPR에서 고위험인 이유
세 가지 누적 요인이 DeepSeek API를 GDPR 규제 데이터에 대한 고위험 선택지로 만듭니다. 첫째: DeepSeek의 개인정보 처리방침에 따르면 개인정보는 중화인민공화국 내에 저장되므로 모든 API 호출이 GDPR 제44조에 따른 제3국 이전이 됩니다. 둘째: 중국에는 EU 적정성 결정이 없습니다(EU-미국 데이터 프라이버시 프레임워크가 있는 미국과 다름). 셋째: 중국 법률은 PIPL 외에도 특히 국가정보법과 데이터보안법을 통해 조직에 국가 기관과의 협력을 의무화할 수 있으며, DeepSeek의 개인정보 처리방침도 법 집행 기관 및 공공기관과의 공유를 허용합니다.
표준 계약 조항(SCCs)은 중국으로의 이전에 유효한 법적 메커니즘입니다. 그러나 Schrems II 이후 조직들은 SCCs가 실제로 실질적인 보호를 제공하는지 평가하는 이전 영향 평가(TIA)도 수행해야 합니다. 중국의 경우 민감 데이터에 대한 TIA 통과가 어렵습니다. 중국의 공개 의무가 계약상 보호보다 우선할 수 있기 때문입니다. EDPB 지침은 보완 조치가 대상 국가의 법적 틀의 결함을 보완할 수 없는 경우 이전을 수행해서는 안 된다고 밝히고 있습니다.
이는 모든 개인 데이터에 적용됩니다: HR 기록, 고객 정보, 의료 메모, 법적 서신. 프롬프트에 이러한 데이터가 포함된 경우, DeepSeek API는 SCCs만으로는 해결되지 않을 수 있는 규제 노출을 야기합니다.
📍 한 문장으로
DeepSeek API는 데이터가 중국에 저장되고 국가의 접근 권한이 SCCs보다 우선할 수 있어, LLM 사용 시 GDPR 위험이 가장 높은 축에 속합니다.
💬 쉽게 설명하면
중국 법은 기업에 국가와의 협력을 의무화할 수 있으며, 이는 체결한 프라이버시 계약보다 우선할 수 있습니다. 따라서 DeepSeek API로 유럽 데이터를 보호하겠다는 약속은 실제로 집행되지 않을 수 있습니다.
DeepSeek 로컬 가중치 — 완전히 다른 위험 프로필
DeepSeek 오픈 소스 모델(R1, V3, V4, Coder V2)은 API와 별개의 제품입니다. R1과 V4 가중치는 MIT 라이선스로 배포되며(라이선스는 각 모델 카드에서 확인) DeepSeek 서버에 연결하지 않고 로컬에서 실행할 수 있습니다. 로컬에서 가중치를 실행하면 데이터를 DeepSeek 서버로 보내지 않으므로 GDPR 제44조의 이전 문제를 피할 수 있으며, 이는 Qwen 또는 Llama 로컬과 동일합니다. 보안, 접근 통제, 보존 기간 등 그 밖의 GDPR 의무는 자체 배포에 계속 적용됩니다.
DeepSeek-R1 7B 또는 8B 로컬 버전은 6–8 GB VRAM GPU에서 Ollama를 통해 원활하게 작동합니다. 성능이 뛰어납니다: R1은 7B 수준에서 사용 가능한 가장 강력한 추론 모델 중 하나입니다. 코딩 작업의 경우 DeepSeek Coder V2의 더 작은 변형이 제공됩니다. 참고로 Ollama 태그 deepseek-r1:7b는 Qwen 기반 증류 모델이며, MIT 라이선스는 기반 모델의 라이선스 고지와 함께 적용됩니다.
DeepSeek 로컬에 대해 남아 있는 질문: 모델 학습 데이터입니다. DeepSeek는 이 모델 학습에 사용된 데이터에 대한 전체 세부 정보를 공개하지 않았습니다. 고보증 환경(의료, 법률, 공공 부문)에서는 로컬 배포에서도 이 불확실성이 관련될 수 있습니다. Qwen 3(Alibaba/Tongyi)와 Llama 4(Meta)는 학습 데이터 출처에 대해 더 많은 투명성을 제공합니다.
이 페이지는 공개된 자료(예: [DeepSeek 개인정보 처리방침](https://cdn.deepseek.com/policies/en-US/deepseek-privacy-policy.html)(2026년 2월 10일 버전)과 감독 당국 보도자료)에 기반한 일반 정보이며 법률 자문이 아닙니다. 위험 비교는 PromptQuorum의 편집상 평가이며 데이터 보호 당국의 순위가 아닙니다. 구체적인 사례는 데이터 보호 책임자나 변호사에게 평가를 받으십시오.
| 배포 방식 | GDPR 위험 | 이유 | 권장 조치 |
|---|---|---|---|
| DeepSeek API | 최고 | 중국 서버, PIPL, 적정성 결정 없음 | 개인 또는 민감 데이터에 사용 금지 |
| DeepSeek 로컬 (R1/V3) | 낮음 | 이전 없음, MIT 가중치 | 허용 가능; 학습 데이터 불투명성 유의 |
| Qwen 로컬 (2.5/3) | 낮음 | 이전 없음, Apache 2.0(대부분의 크기), 학습 데이터 공개 | 민감 데이터 사용에 권장 |
| Claude / OpenAI API | 중간 | 미국 관할권; EU 지역이 위험을 줄이나 제거하지 않음 | SCCs + DPA 필요; EU 지역 선호 |
관련 읽을거리
자주 묻는 질문: DeepSeek와 GDPR
GDPR을 위해 표준 계약 조항과 함께 DeepSeek API를 사용할 수 있습니까?▾
DeepSeek R1은 DeepSeek API와 동일합니까?▾
ollama run deepseek-r1:7b)하면 프롬프트가 DeepSeek 서버로 전송되지 않습니다. 참고로 deepseek-r1:7b 태그는 Qwen 기반 증류 모델이며, MIT 라이선스는 기반 모델의 라이선스 고지와 함께 적용됩니다.