PDPL saudí y SDAIA: el panorama regulatorio
La Ley de Protección de Datos Personales de Arabia Saudí fue promulgada por el Real Decreto n.º M/19 el 16 de septiembre de 2021, modificada sustancialmente por el Real Decreto n.º M/148 (27 de marzo de 2023) y entró en vigor con su Reglamento de Aplicación el 14 de septiembre de 2023. Siguió un periodo de gracia de un año; el cumplimiento total ha sido obligatorio para todas las entidades públicas y privadas desde el 14 de septiembre de 2024.
La SDAIA (Autoridad Saudí de Datos e Inteligencia Artificial) es el regulador competente. Supervisa y aplica la PDPL, opera comités de aplicación especializados y es responsable de la gobernanza nacional de datos y de la estrategia de IA en el marco de la Visión 2030.
La aplicación es real, no teórica. Hasta enero de 2026, los comités de aplicación de la SDAIA habían comunicado 48 decisiones formales que confirman infracciones de la PDPL. Las categorías de infracción habituales incluyen el tratamiento de datos personales sin base legal válida, la divulgación no autorizada, la falta de implementación de salvaguardas técnicas y organizativas y el marketing no solicitado.
Alcance extraterritorial: la PDPL se aplica a cualquier tratamiento de datos personales de personas residentes en Arabia Saudí, independientemente de dónde se ubique la organización que los trata, el mismo modelo de amplio alcance que el GDPR.
Los datos personales sensibles son una categoría distinta de mayor protección que abarca siete tipos: origen racial o étnico; creencias religiosas, intelectuales o políticas; antecedentes penales; datos biométricos usados para identificación; datos genéticos; datos de salud; y datos que indiquen filiación desconocida. Las transferencias transfronterizas continuas o a gran escala de datos sensibles requieren una evaluación de riesgos obligatoria conforme al Reglamento de Transferencias.
Sanciones: multas administrativas de hasta 5.000.000 SAR (~1,33 millones USD), que pueden duplicarse por infracciones reincidentes; multas penales de hasta 3.000.000 SAR más posible prisión por la divulgación intencionada de datos personales sensibles para causar daño o para beneficio personal.
Novedades: borrador de almacenamiento en el Reino y estado de la aplicación
El 6 de octubre de 2026, la SDAIA abrió una consulta pública sobre modificaciones del Reglamento de la PDPL que incorporarían por primera vez un deber de almacenamiento en el Reino. Las respuestas deben presentarse antes del 5 de noviembre de 2026 en la plataforma Istitlaa; si se adoptan, las modificaciones entrarán en vigor 60 días después de su publicación en el Boletín Oficial. Es un borrador y nada de ello es ley todavía.
El cambio principal es un nuevo artículo 23. Obligaría a los responsables a almacenar los datos personales dentro del Reino, mientras que las transferencias y comunicaciones al exterior seguirían permitidas si cumplen la PDPL y sus reglamentos. Los despachos lo leen de dos maneras —una copia local obligatoria junto con transferencias lícitas, o una regla por defecto que cede ante las transferencias lícitas— y la redacción debe aclararse antes de que entre en vigor.
Qué significa para las cargas de trabajo de IA. La inferencia local mantiene el almacenamiento y el procesamiento dentro del Reino, por lo que encaja con cualquier lectura del borrador. Una API en la nube alojada en el extranjero necesitaría una vía lícita de transferencia conforme al artículo 29 y, si el borrador se aprueba tal cual, además una copia conforme dentro del Reino. Hasta que se publique un texto definitivo, el artículo 29 y el Reglamento de Transferencias se aplican sin cambios, y la SDAIA sigue sin publicar una lista de adecuación.
Estado de la aplicación. En enero de 2026 la SDAIA comunicó 48 decisiones formales que confirman infracciones de la PDPL. Las categorías indicadas son tratamiento ilícito, divulgación no autorizada, falta de salvaguardas y marketing sin consentimiento. Las fuentes que revisamos no publican las decisiones individuales ni las multas impuestas, así que los 5.000.000 SAR deben entenderse como máximo legal, no como resultado habitual.
El borrador propone además estos cambios (todos sujetos al resultado de la consulta):
- Notificación de brechas (artículo 24): notificar a la SDAIA en 72 horas desde que se tiene conocimiento, eliminando el umbral de daño actual.
- Registro de responsables (artículo 34): obligatorio para entidades públicas, responsables cuya actividad principal requiere tratar datos personales, quienes tratan datos sensibles y responsables que transfieren datos fuera del Reino, posiblemente también responsables extranjeros.
- Evaluaciones de impacto (artículo 25): más supuestos que exigen una evaluación de impacto de protección de datos.
- Consentimiento de marketing (artículos 28–29): obligaciones más estrictas de consentimiento, registro y retirada.
Riesgos transfronterizos de la IA en la nube: Artículo 29, CLOUD Act y adecuación de la SDAIA
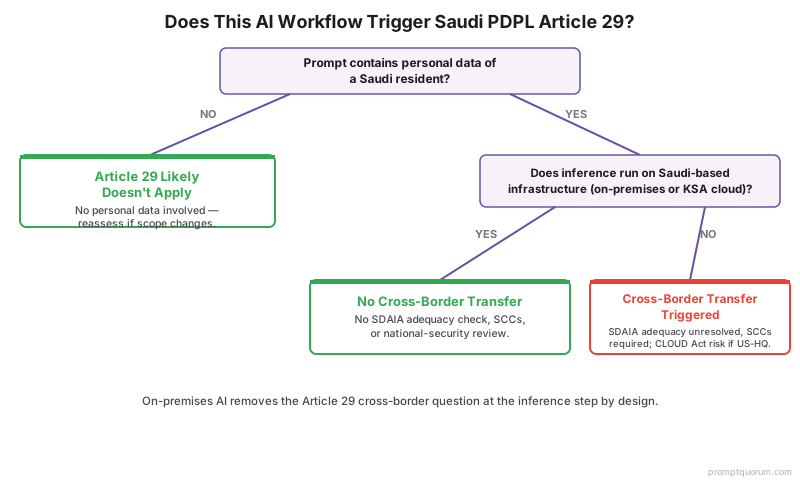
Enviar un prompt a una API de IA en la nube es una transferencia de datos transfronteriza en el momento en que ese prompt contiene datos personales y el servidor de inferencia se encuentra fuera del Reino. El Artículo 29 de la PDPL rige exactamente este escenario.
El Artículo 29 impone tres condiciones acumulativas a cualquier transferencia transfronteriza: (1) la transferencia no debe perjudicar la seguridad nacional ni los intereses vitales del Reino; (2) la jurisdicción receptora debe ofrecer un nivel de protección de datos al menos equivalente al de la PDPL, según evalúe la SDAIA; y (3) solo pueden transferirse los datos personales mínimos necesarios (minimización de datos).
La SDAIA aún no ha publicado su lista de países con adecuación. Hasta que lo haga, las organizaciones no pueden basarse en una simple determinación de "este país es adecuado". En la práctica, las transferencias lícitas dependen de las Cláusulas Contractuales Tipo (SCCs, cuatro variantes modulares) emitidas por la SDAIA, de las Normas Comunes Vinculantes (BCRs) para transferencias intragrupo o de un Certificado de Acreditación, cada uno de los cuales añade carga legal y obligaciones continuas de evaluación de riesgos.
La CLOUD Act de EE. UU. (18 U.S.C. § 2713) es el problema estructural que la mayoría de las empresas saudíes pasan por alto. Exige a los proveedores de nube con sede en EE. UU. —AWS, Microsoft Azure, Google Cloud— conservar y entregar datos en respuesta a una orden válida del gobierno de EE. UU., *independientemente de dónde estén almacenados físicamente esos datos*. Los datos alojados en una región de AWS Riad o Azure Arabia Saudí siguen siendo accesibles.
Esto crea un conflicto legal directo. El Marco Regulatorio de Computación en la Nube de Arabia Saudí (CCRF) prohíbe a los proveedores de servicios en la nube divulgar datos de los suscriptores salvo cuando lo exija la ley saudí. Un proveedor estadounidense al que se notifica una orden de la CLOUD Act está simultáneamente obligado por la ley de EE. UU. a divulgar y prohibido por la ley saudí de hacerlo. No existe ningún acuerdo ejecutivo bilateral CLOUD Act entre EE. UU. y Arabia Saudí (solo el Reino Unido y Australia han firmado tales acuerdos con EE. UU.), por lo que no hay un mecanismo de resolución limpio.
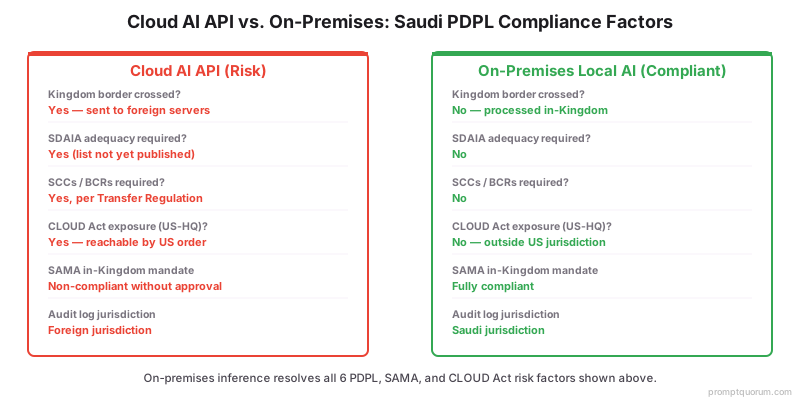
La tabla siguiente compara los tres modelos de despliegue frente a las dimensiones clave de cumplimiento saudí.
Factor | API en la nube de EE. UU. | Nube en región saudí (AWS/Azure) | IA local en las instalaciones |
|---|---|---|---|
| Transferencia del Artículo 29 de la PDPL | Activada — requiere aprobación de la SDAIA + adecuación + SCCs | Datos en KSA, pero proveedor con sede en EE. UU. — adecuación aún sin resolver | No activada — sin transferencia transfronteriza |
| Exposición a la CLOUD Act | Alta — el gobierno de EE. UU. puede obligar a la entrega | Alta — los servidores de la región saudí no ofrecen protección frente a la CLOUD Act | Baja — ningún proveedor con sede en EE. UU. guarda los datos |
| SAMA (sector financiero) | Requiere aprobación de SAMA; nube externa restringida | Parcial — centro de datos en KSA + aprobación de la SAMA requerida | Cumple la regla de alojamiento si está en el Reino |
| Riesgo de aplicación de la SDAIA | Alto | Moderado — persiste la brecha de la CLOUD Act | Mínimo |
| Evaluación de riesgos de datos sensibles | Obligatoria a gran escala | Requerida para transferencias de datos sensibles | No requerida — sin transferencia transfronteriza |
Cómo la IA local dentro del Reino resuelve el desafío de cumplimiento
Ejecutar la IA en hardware ubicado físicamente dentro de Arabia Saudí elimina por completo la transferencia transfronteriza y, con ella, las partes más difíciles del cumplimiento de la PDPL.
El Artículo 29 simplemente no se aplica. Si un prompt y su inferencia nunca salen de tus instalaciones, no hay transferencia que evaluar, ni determinación de adecuación que esperar, ni SCCs que ejecutar, ni evaluación de riesgo de transferencia que presentar. La obligación más compleja de la PDPL se elimina a nivel de arquitectura.
La superficie de ataque de la CLOUD Act desaparece. Los datos procesados en tus propias GPU, detrás de tu propio firewall, no están en manos de un proveedor con sede en EE. UU. y, por tanto, no son accesibles mediante una orden de entrega del gobierno de EE. UU.
El cumplimiento de la SAMA se vuelve directo. Las instituciones financieras que deben mantener los datos bancarios básicos y de clientes dentro del Reino pueden ejecutar la inferencia de IA en la misma infraestructura nacional, sin aprobación de nube separada y sin tráfico de salida que vigilar.
Conservas un registro de auditoría completo. Cada prompt, modelo y salida permanece en registros que tú controlas, que es exactamente lo que la SDAIA, la SAMA y la NCA esperan ver al auditar flujos de datos y registros de acceso.
Esto se alinea con la dirección nacional. Arabia Saudí declaró 2026 el Año de la Inteligencia Artificial (decisión del Consejo de Ministros del 10 de marzo de 2026), y las modificaciones propuestas por la SDAIA en octubre de 2026 añadirían un deber de almacenamiento en el Reino a los reglamentos de la PDPL. El borrador de la Global AI Hub Law (2025) es una propuesta distinta, orientada a la inversión, de "embajadas de datos" y no relaja las obligaciones de la PDPL. La IA local dentro del Reino no es un atajo: es la arquitectura hacia la que se orienta el entorno regulatorio.
Herramientas y modelos para el despliegue de IA local dentro del Reino
Un stack de IA local de producción necesita un entorno de ejecución de inferencia, una capa de servicio y un modelo, todos ellos de código abierto y desplegables en hardware alojado en Arabia Saudí.
- Ollama — la forma más sencilla de ejecutar modelos abiertos en local; descargas de modelos en una línea, una API compatible con OpenAI y aceleración por GPU lista para usar. Consulta ¿Qué son los LLM locales? para los fundamentos.
- llama.cpp — el motor de inferencia subyacente para modelos cuantizados GGUF; máximo control sobre la cuantización, la longitud de contexto y el ajuste de hardware para CPU o GPU.
- vLLM — servicio de alto rendimiento para cargas de trabajo empresariales multiusuario; paged attention y batching continuo para solicitudes concurrentes en árabe.
- Open WebUI — un front-end de chat autoalojado con control de acceso basado en roles y registro de auditoría, adecuado para equipos internos.
- ALLaM 7B — el modelo árabe de desarrollo saudí (NCAI/SDAIA, ahora HUMAIN), publicado bajo Apache 2.0 con cuantizaciones GGUF en Hugging Face que se ejecutan directamente en Ollama y llama.cpp. El principal modelo árabe autoalojable de forma pública.
- Qwen2.5 — una sólida alternativa multilingüe cuando necesitas una amplia cobertura de idiomas junto al árabe; revisa los compromisos en LLM locales multilingües.
- Dimensionamiento de hardware — un modelo de 7B necesita aproximadamente 6–8 GB de VRAM con Q4_K_M; un modelo de 70B necesita 40–48 GB. Usa la Calculadora de VRAM para dimensionar tus GPU dentro del Reino antes de la compra.
Notas sectoriales sobre SAMA, gobierno y sanidad
Las normas sectoriales se superponen a la PDPL y a menudo son más estrictas, en particular en cuanto a localización de datos.
Servicios financieros (SAMA). Los "Principios de Inteligencia Artificial para Instituciones Financieras" (2023) del Banco Central Saudí obligan a todas las entidades con licencia de la SAMA a cumplir requisitos de gobernanza de IA, gestión de riesgos y rendición de cuentas. El Marco Regulatorio de Computación en la Nube de la SAMA exige aprobación previa antes de usar cualquier servicio en la nube, una aprobación separada para la nube fuera del Reino, y obliga a que los sistemas bancarios básicos, los datos de clientes, los registros de transacciones y las credenciales de pago estén alojados físicamente en Arabia Saudí. La Autoridad Nacional de Ciberseguridad (NCA) aplica en paralelo los Controles Esenciales de Ciberseguridad (ECC). Para la IA financiera, la inferencia en las instalaciones es la vía de menor resistencia regulatoria.
Gobierno e infraestructura crítica. El Marco Regulatorio de Computación en la Nube restringe que las entidades gubernamentales y la infraestructura crítica nacional usen nubes extranjeras para cargas de trabajo sensibles. El borrador de la Global AI Hub Law (2025) es un instrumento distinto: propone centros de "embajada de datos" regidos por derecho extranjero dentro del Reino y no debe leerse como una norma de localización. El despliegue de IA local encaja directamente con la postura del Marco Regulatorio de Computación en la Nube.
Sanidad. Los datos de salud son una de las siete categorías de datos sensibles de la PDPL, por lo que atraen las condiciones de transferencia más estrictas y evaluaciones de riesgos obligatorias a gran escala. Las expectativas de tratamiento de datos del Ministerio de Sanidad empujan con fuerza hacia el procesamiento en el país. La IA local mantiene los datos de los pacientes en las instalaciones de principio a fin. Consulta la Lista de verificación de seguridad y privacidad de LLM locales para los pasos de verificación.
Esto no es asesoramiento legal. La interpretación regulatoria depende de tus datos, sector y actividades de tratamiento específicos. Consulta a tu DPO y a un asesor legal cualificado en Arabia Saudí antes de actuar sobre cualquier cosa de esta guía.
Preguntas frecuentes: PDPL saudí e IA local
¿La PDPL saudí exige que todos los datos permanezcan en Arabia Saudí?
No: la PDPL no es una ley general de localización de datos. Su Artículo 29 es un marco regulado de transferencia transfronteriza: las transferencias al extranjero solo se permiten si cumplen las condiciones de seguridad nacional, protección adecuada y minimización de datos. Sin embargo, como la SDAIA aún no ha publicado su lista de países con adecuación y las normas sectoriales (SAMA, sanidad) pueden exigir el almacenamiento dentro del Reino, mantener los datos en el país suele ser la vía conforme más sencilla.
¿Qué es la SDAIA y qué competencias tiene?
La SDAIA (Autoridad Saudí de Datos e Inteligencia Artificial) es el regulador competente de la PDPL. Supervisa el cumplimiento, opera comités de aplicación, emite Cláusulas Contractuales Tipo y orientación sobre transferencias, y puede imponer multas administrativas de hasta 5.000.000 SAR, duplicadas para reincidentes. Ha emitido 48 decisiones formales de infracción hasta enero de 2026.
¿Cómo se aplica el Artículo 29 de la PDPL a los servicios de IA en la nube?
Cuando un prompt contiene datos personales y se envía a un servidor de inferencia fuera del Reino, eso es una transferencia transfronteriza sujeta al Artículo 29. Debes superar la comprobación de seguridad nacional, demostrar una protección equivalente en la jurisdicción receptora (normalmente mediante SCCs de la SDAIA, ya que aún no existe lista de adecuación) y transferir solo los datos mínimos necesarios. Ejecutar la inferencia en local evita todo esto.
¿AWS Riad o Azure Arabia Saudí me protegen de los riesgos de la PDPL?
Parcialmente. Alojar datos en una región de nube saudí ayuda con la residencia física de los datos, pero el proveedor sigue teniendo su sede en EE. UU. y, por tanto, está sujeto a la CLOUD Act de EE. UU., que puede obligar a la entrega de datos con independencia de la ubicación de almacenamiento. La cuestión de la adecuación de la jurisdicción de origen del proveedor también sigue sin resolverse. La IA local en las instalaciones es la vía más directa para evitar ambos problemas.
¿Qué es la CLOUD Act y por qué importa para las empresas saudíes?
La CLOUD Act de EE. UU. (18 U.S.C. § 2713) exige a los proveedores de nube con sede en EE. UU. entregar datos en respuesta a una orden válida del gobierno de EE. UU., incluso cuando los datos estén en un centro de datos extranjero. Para las empresas saudíes esto entra en conflicto directo con el Marco Regulatorio de Computación en la Nube, que prohíbe a los proveedores divulgar datos salvo cuando lo exija la ley saudí. No existe ningún acuerdo bilateral CLOUD Act entre EE. UU. y Arabia Saudí para mediar en el conflicto.
¿Qué sanciones puede imponer la SDAIA?
Multas administrativas de hasta 5.000.000 SAR (~1,33 millones USD), que pueden duplicarse por infracciones reincidentes. La divulgación intencionada de datos personales sensibles para causar daño o para beneficio personal conlleva sanciones penales: multas de hasta 3.000.000 SAR y posible prisión. Las advertencias están disponibles como sanción menor.
¿Tiene la SAMA requisitos de localización de datos separados?
Sí, y son más estrictos que la PDPL general. La SAMA exige a las instituciones financieras mantener los sistemas bancarios básicos, los datos de clientes, los registros de transacciones y las credenciales de pago físicamente en Arabia Saudí, obtener aprobación previa antes de usar cualquier servicio en la nube y conseguir una aprobación separada para cualquier nube fuera del Reino. La NCA aplica controles de ciberseguridad paralelos. Mantener la inferencia en infraestructura dentro del Reino cumple el requisito de ubicación del alojamiento, pero siguen aplicándose las aprobaciones, controles y deberes de auditoría de SAMA.
¿Qué categorías de datos sensibles reciben un trato más estricto bajo la PDPL?
Siete categorías: origen racial o étnico; creencias religiosas, intelectuales o políticas; antecedentes penales; datos biométricos usados para identificación; datos genéticos; datos de salud; y datos que indiquen filiación desconocida. Las transferencias transfronterizas continuas o a gran escala de estas categorías requieren una evaluación de riesgos obligatoria conforme al Reglamento de Transferencias.
¿Ejecutar la IA en local elimina todas las obligaciones de la PDPL?
No: elimina la obligación de transferencia transfronteriza (Artículo 29), que es la más difícil, pero aún necesitas una base legal para el tratamiento, debes respetar los derechos de los interesados (acceso, rectificación, supresión), implementar salvaguardas técnicas y organizativas y mantener registros de auditoría. El despliegue local facilita el cumplimiento de esas obligaciones restantes porque todo permanece bajo tu control.
¿Qué es el borrador de la Global AI Hub Law saudí?
Es un borrador de ley que la Comisión de Comunicaciones, Espacio y Tecnología (CST) publicó para consulta pública en abril de 2025. Permitiría a Estados y empresas extranjeros operar centros de "embajada de datos" dentro del Reino, donde los datos alojados se rigen por las leyes del país invitado y no por la ley saudí. No hemos encontrado confirmación de que se haya aprobado. Busca atraer infraestructura de IA extranjera, no restringir transferencias, por lo que no sustituye el cumplimiento de la PDPL. Convive con la declaración del Gobierno de 2026 como Año de la Inteligencia Artificial (10 de marzo de 2026).
¿Exige Arabia Saudí que los datos personales se almacenen dentro del Reino?
No según la PDPL actualmente en vigor: el artículo 29 regula las transferencias al exterior en lugar de prohibirlas, aunque SAMA y otras normas sectoriales exigen alojamiento en el Reino para ciertos datos. El borrador de modificaciones de la SDAIA de octubre de 2026 añadiría un artículo 23 que obliga a los responsables a almacenar los datos personales dentro del Reino, sin impedir las transferencias conformes. El borrador está en consulta hasta el 5 de noviembre de 2026 y aún no es ley.
¿Pueden las empresas saudíes enviar datos personales a ChatGPT, Gemini u otras API de IA alojadas?
Solo si la transferencia cumple el artículo 29 de la PDPL. Cuando la inferencia se ejecuta fuera del Reino, cualquier dato personal de un prompt es una transferencia transfronteriza: requiere la comprobación de seguridad nacional, una base de protección equivalente (normalmente SCC de la SDAIA, ya que no hay lista de adecuación), minimización de datos y, para datos sensibles a gran escala, una evaluación de riesgos. Los prompts sin datos personales quedan fuera de la PDPL. Revisa las condiciones de ubicación de datos de cada proveedor, porque algunos ofrecen procesamiento regional, y recuerda que las normas de SAMA o del sector sanitario pueden seguir prohibiéndolo. Ejecutar un modelo abierto en local evita la cuestión.
¿Cuál es el modelo de lenguaje propio de la SDAIA y puedo alojarlo yo mismo?
ALLaM es la familia de modelos árabes desarrollada en el Centro Nacional de IA de la SDAIA y comercializada ahora por HUMAIN. La app de chat de HUMAIN funciona con ALLaM 34B y se lanzó en agosto de 2025 para usuarios dentro del Reino. El punto de control descargable públicamente que pudimos confirmar es la vista previa de ALLaM 7B Instruct en Hugging Face, que se ejecuta en Ollama y llama.cpp. Revisa la licencia en la ficha del modelo antes de un uso comercial.
Fuentes
- SDAIA — Personal Data Protection Law (oficial) — sdaia.gov.sa
- ICLG — Data Protection Laws and Regulations: Saudi Arabia 2025–2026 — iclg.com
- A&O Shearman — Enforcement of the Saudi PDPL — aoshearman.com
- Clyde & Co — Enforcement of the Saudi PDP Law is live (March 2026) — clydeco.com
- King & Spalding — International Personal Data Transfers under the Saudi PDPL — kslaw.com
- Chambers & Partners — Data Protection & Privacy 2026: Saudi Arabia — chambers.com
- ITIF — Saudi Arabia Cross-Border Data Transfer Regulation (June 2025) — itif.org
- Kiteworks — SAMA Cloud Computing & Data Residency Compliance — kiteworks.com
- US Congress — CLOUD Act overview (18 U.S.C. § 2713) — congress.gov
- Simmons & Simmons — Cloud Computing Regulatory Framework (CCRF) in Saudi Arabia — simmons-simmons.com
- Clyde & Co — SDAIA publishes draft amendments to the PDPL Implementing Regulation (October 2026) — clydeco.com
- Reed Smith — SDAIA Consults on Extensive Amendments to the Saudi PDPL Implementing Regulation — reedsmith.com
- Reed Smith — A new framework for data embassies: Saudi Arabia's Global AI Hub Law — reedsmith.com