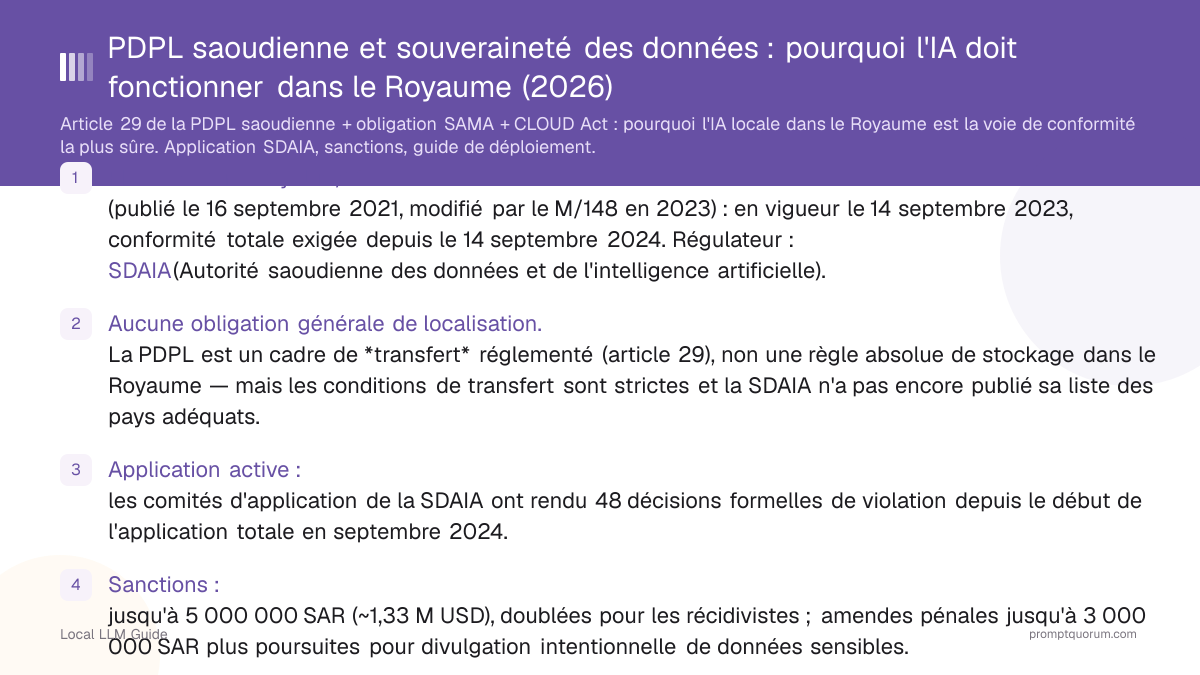
PDPL saoudienne et SDAIA : le paysage réglementaire
La loi saoudienne sur la protection des données personnelles a été promulguée par le décret royal n° M/19 le 16 septembre 2021, substantiellement modifiée par le décret royal n° M/148 (27 mars 2023) et entrée en vigueur avec son règlement d'application le 14 septembre 2023. Une période de grâce d'un an a suivi ; la conformité totale est obligatoire pour toutes les entités publiques et privées depuis le 14 septembre 2024.
La SDAIA (Autorité saoudienne des données et de l'intelligence artificielle) est le régulateur compétent. Elle supervise et applique la PDPL, gère des comités d'application spécialisés et est responsable de la gouvernance nationale des données et de la stratégie d'IA dans le cadre de la Vision 2030.
L'application est réelle, non théorique. En janvier 2026, les comités d'application de la SDAIA ont fait état de 48 décisions formelles confirmant des violations de la PDPL. Les catégories de violation courantes incluent le traitement de données personnelles sans base légale valide, la divulgation non autorisée, le défaut de mise en œuvre de garanties techniques et organisationnelles, et le marketing non sollicité.
Portée extraterritoriale : la PDPL s'applique à tout traitement de données personnelles de personnes résidant en Arabie saoudite, quel que soit le lieu de l'organisation responsable du traitement — le même modèle de large portée que le GDPR.
Les données personnelles sensibles forment une catégorie distincte à protection renforcée couvrant sept types : origine raciale ou ethnique ; convictions religieuses, intellectuelles ou politiques ; casier judiciaire ; données biométriques utilisées pour l'identification ; données génétiques ; données de santé ; et données indiquant une filiation inconnue. Les transferts transfrontaliers continus ou à grande échelle de données sensibles requièrent une évaluation des risques obligatoire au titre du règlement sur les transferts.
Sanctions : amendes administratives jusqu'à 5 000 000 SAR (~1,33 M USD), pouvant être doublées en cas de récidive ; amendes pénales jusqu'à 3 000 000 SAR plus emprisonnement possible pour la divulgation intentionnelle de données personnelles sensibles dans le but de nuire ou pour un gain personnel.
Dernières évolutions : projet de stockage dans le Royaume et état de l'application
Le 6 octobre 2026, la SDAIA a ouvert une consultation publique sur des modifications du règlement d'application de la PDPL qui inscriraient pour la première fois une obligation de stockage dans le Royaume. Les réponses sont attendues d'ici le 5 novembre 2026 sur la plateforme Istitlaa ; si elles sont adoptées, les modifications entreront en vigueur 60 jours après publication au Journal officiel. Il s'agit d'un projet : rien n'y est encore du droit positif.
Le changement principal est un nouvel article 23. Il obligerait les responsables de traitement à stocker les données personnelles dans le Royaume, tandis que les transferts et communications vers l'étranger resteraient permis s'ils respectent la PDPL et ses règlements. Les cabinets l'interprètent de deux façons — une copie locale obligatoire en plus de transferts licites, ou une règle par défaut qui cède devant les transferts licites — et la rédaction devra être clarifiée avant l'entrée en vigueur.
Ce que cela signifie pour les charges d'IA. L'inférence locale garde stockage et traitement dans le Royaume et convient donc à toutes les lectures du projet. Une API cloud hébergée à l'étranger exigerait une voie de transfert licite au titre de l'article 29 et, si le projet est adopté tel quel, une copie conforme dans le Royaume. Tant qu'un texte définitif n'est pas publié, l'article 29 et le règlement sur les transferts s'appliquent inchangés, et la SDAIA n'a toujours pas publié de liste d'adéquation.
Point sur l'application. En janvier 2026, la SDAIA a fait état de 48 décisions formelles confirmant des violations de la PDPL. Les catégories signalées sont le traitement illicite, la divulgation non autorisée, l'absence de garanties et la prospection sans consentement. Les sources examinées ne publient ni les décisions individuelles ni les amendes prononcées ; les 5 000 000 SAR sont donc un plafond légal, non un résultat typique.
Le projet propose aussi les changements suivants (tous soumis au résultat de la consultation) :
- Notification des violations (article 24) : notifier la SDAIA dans les 72 heures suivant la prise de connaissance, le seuil de préjudice actuel étant supprimé.
- Enregistrement des responsables (article 34) : obligatoire pour les entités publiques, les responsables dont l'activité principale suppose de traiter des données personnelles, ceux qui traitent des données sensibles et ceux qui transfèrent des données hors du Royaume — y compris, peut-être, les responsables étrangers.
- Analyses d'impact (article 25) : davantage de cas exigeant une analyse d'impact relative à la protection des données.
- Consentement marketing (articles 28–29) : obligations renforcées de consentement, de conservation des preuves et de retrait.
Risques transfrontaliers de l'IA en nuage : article 29, CLOUD Act et adéquation SDAIA
Envoyer un prompt à une API d'IA en nuage est un transfert transfrontalier de données dès lors que ce prompt contient des données personnelles et que le serveur d'inférence se situe hors du Royaume. L'article 29 de la PDPL régit exactement ce scénario.
L'article 29 impose trois conditions cumulatives à tout transfert transfrontalier : (1) le transfert ne doit pas porter atteinte à la sécurité nationale ni aux intérêts vitaux du Royaume ; (2) la juridiction destinataire doit offrir un niveau de protection des données au moins équivalent à la PDPL, tel qu'évalué par la SDAIA ; et (3) seules les données personnelles strictement nécessaires peuvent être transférées (minimisation des données).
La SDAIA n'a pas encore publié sa liste des pays adéquats. Tant qu'elle ne l'a pas fait, les organisations ne peuvent se fier à une simple détermination « ce pays est adéquat ». En pratique, les transferts licites dépendent des clauses contractuelles types (SCCs, quatre variantes modulaires) émises par la SDAIA, des règles communes contraignantes (BCRs) pour les transferts intra-groupe, ou d'un certificat d'accréditation — chacun ajoutant une charge juridique et des obligations continues d'évaluation des risques.
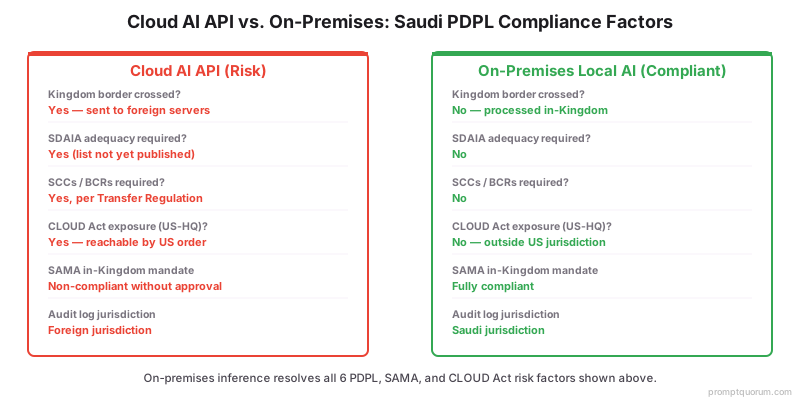
Le CLOUD Act américain (18 U.S.C. § 2713) est le problème structurel que la plupart des entreprises saoudiennes négligent. Il oblige les fournisseurs de nuage dont le siège est aux États-Unis — AWS, Microsoft Azure, Google Cloud — à conserver et produire des données en réponse à une injonction valide du gouvernement américain, *quel que soit le lieu de stockage physique de ces données*. Les données situées dans une région AWS Riyad ou Azure Arabie saoudite restent accessibles.
Cela crée un conflit juridique direct. Le cadre réglementaire de l'informatique en nuage saoudien (CCRF) interdit aux fournisseurs de services en nuage de divulguer les données des abonnés sauf si la loi saoudienne l'exige. Un fournisseur américain destinataire d'une injonction CLOUD Act est simultanément contraint par la loi américaine de divulguer et interdit par la loi saoudienne de le faire. Aucun accord exécutif bilatéral CLOUD Act américano-saoudien n'existe (seuls le Royaume-Uni et l'Australie ont signé de tels accords avec les États-Unis), il n'existe donc aucun mécanisme de résolution clair.
Le tableau ci-dessous compare les trois modèles de déploiement aux dimensions clés de conformité saoudienne.
Facteur | API en nuage basée aux États-Unis | Nuage en région saoudienne (AWS/Azure) | IA locale sur site |
|---|---|---|---|
| Transfert de l'article 29 de la PDPL | Déclenché — approbation SDAIA + adéquation + SCCs requis | Données en KSA, mais fournisseur au siège américain — adéquation toujours non résolue | Non déclenché — aucun transfert transfrontalier |
| Exposition au CLOUD Act | Élevée — le gouvernement américain peut contraindre la production | Élevée — les serveurs de la région saoudienne n'offrent aucune protection contre le CLOUD Act | Faible — aucun fournisseur américain ne détient les données |
| SAMA (secteur financier) | Approbation SAMA requise ; cloud hors Royaume restreint | Partielle — centre de données en KSA + approbation SAMA requise | Respecte la règle d'hébergement si sur site en KSA |
| Risque d'application SDAIA | Élevé | Modéré — l'écart CLOUD Act subsiste | Minime |
| Évaluation des risques des données sensibles | Obligatoire à grande échelle | Requise pour les transferts de données sensibles | Non requise — aucun transfert transfrontalier |
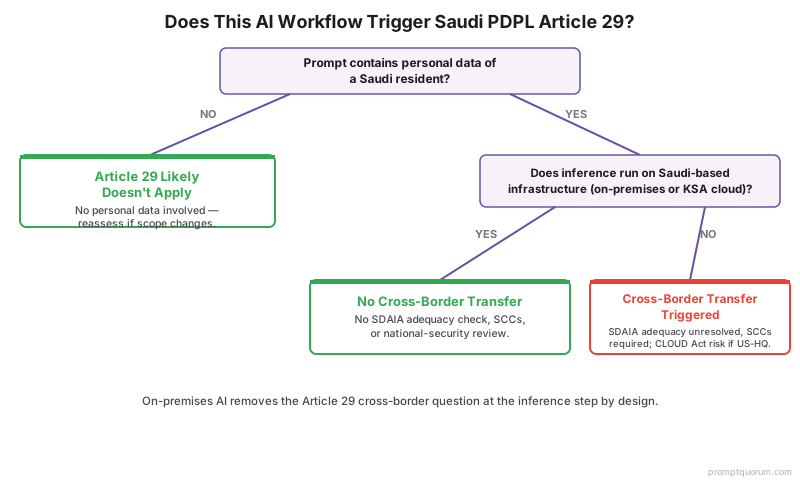
Comment l'IA locale dans le Royaume résout le défi de conformité
Exécuter l'IA sur du matériel physiquement situé en Arabie saoudite élimine entièrement le transfert transfrontalier — et avec lui les parties les plus ardues de la conformité PDPL.
L'article 29 ne s'applique tout simplement pas. Si un prompt et son inférence ne quittent jamais vos locaux, il n'y a aucun transfert à évaluer, aucune détermination d'adéquation à attendre, aucun SCCs à exécuter et aucune évaluation des risques de transfert à déposer. L'obligation la plus complexe de la PDPL est supprimée au niveau de l'architecture.
La surface d'attaque du CLOUD Act disparaît. Les données traitées sur vos propres GPU, derrière votre propre pare-feu, ne sont pas détenues par un fournisseur au siège américain et ne sont donc pas accessibles par une injonction de production du gouvernement américain.
La conformité SAMA devient simple. Les établissements financiers qui doivent conserver les données bancaires de base et clients dans le Royaume peuvent exécuter l'inférence d'IA sur la même infrastructure nationale, sans approbation de nuage distincte et sans flux sortant à surveiller.
Vous conservez une piste d'audit complète. Chaque prompt, modèle et sortie reste dans des journaux que vous contrôlez — précisément ce que la SDAIA, la SAMA et la NCA attendent lors de l'audit des flux de données et des registres d'accès.
Cela s'aligne sur l'orientation nationale. L'Arabie saoudite a déclaré 2026 Année de l'intelligence artificielle (décision du Conseil des ministres du 10 mars 2026), et les projets de modification de la SDAIA d'octobre 2026 ajouteraient une obligation de stockage dans le Royaume aux règlements de la PDPL. Le projet de Global AI Hub Law (2025) est une proposition distincte, tournée vers l'investissement, d'« ambassades de données » et n'assouplit aucune obligation de la PDPL. L'IA locale dans le Royaume n'est pas un contournement : c'est l'architecture vers laquelle s'oriente l'environnement réglementaire.
Outils et modèles pour le déploiement d'IA locale dans le Royaume
Une pile d'IA locale de production nécessite un moteur d'inférence, une couche de service et un modèle — tous open source et déployables sur du matériel hébergé en Arabie saoudite.
- Ollama — le moyen le plus simple d'exécuter des modèles ouverts en local ; téléchargements de modèles en une ligne, API compatible OpenAI et accélération GPU prête à l'emploi. Voir Que sont les LLM locaux ? pour les fondamentaux.
- llama.cpp — le moteur d'inférence sous-jacent des modèles quantifiés GGUF ; contrôle maximal sur la quantification, la longueur de contexte et le réglage matériel pour CPU ou GPU.
- vLLM — service à haut débit pour les charges de travail d'entreprise multi-utilisateurs ; paged attention et batching continu pour les requêtes simultanées en arabe.
- Open WebUI — une interface de chat auto-hébergée avec contrôle d'accès basé sur les rôles et journalisation d'audit, adaptée aux équipes internes.
- ALLaM 7B — le modèle arabe développé en Arabie saoudite (NCAI/SDAIA, désormais HUMAIN), publié sous Apache 2.0 avec des quantifications GGUF sur Hugging Face qui s'exécutent directement dans Ollama et llama.cpp. Le principal modèle arabe auto-hébergeable publiquement.
- Qwen2.5 — une solide alternative multilingue lorsque vous avez besoin d'une large couverture linguistique aux côtés de l'arabe ; examinez les compromis dans LLM locaux multilingues.
- Dimensionnement matériel — un modèle 7B nécessite environ 6–8 Go de VRAM en Q4_K_M ; un modèle 70B nécessite 40–48 Go. Utilisez le calculateur de VRAM pour dimensionner vos GPU dans le Royaume avant l'achat.
Notes sectorielles : SAMA, gouvernement et santé
Les règles sectorielles se superposent à la PDPL et sont souvent plus strictes — notamment sur la localisation des données.
Services financiers (SAMA). Les « Artificial Intelligence Principles for Financial Institutions » (2023) de la Banque centrale saoudienne lient toutes les entités agréées par la SAMA à des exigences de gouvernance de l'IA, de gestion des risques et de responsabilité. Le cadre réglementaire de l'informatique en nuage de la SAMA exige une approbation préalable avant l'utilisation de tout service en nuage, une approbation distincte pour le nuage hors Royaume, et impose que les systèmes bancaires de base, les données clients, les registres de transactions et les identifiants de paiement soient hébergés physiquement en Arabie saoudite. L'Autorité nationale de cybersécurité (NCA) applique en parallèle les contrôles essentiels de cybersécurité (ECC). Pour l'IA financière, l'inférence sur site est la voie de moindre résistance réglementaire.
Gouvernement et infrastructures critiques. Le Cloud Computing Regulatory Framework restreint le recours des entités gouvernementales et des infrastructures nationales critiques aux clouds étrangers pour les charges sensibles. Le projet de Global AI Hub Law (2025) est un instrument différent : il propose des pôles d'« ambassade de données » régis par un droit étranger dans le Royaume et ne doit pas être lu comme une règle de localisation. Le déploiement d'une IA locale s'inscrit directement dans la posture du Cloud Computing Regulatory Framework.
Santé. Les données de santé sont l'une des sept catégories de données sensibles de la PDPL, et attirent donc les conditions de transfert les plus strictes et des évaluations des risques obligatoires à grande échelle. Les attentes du ministère de la Santé en matière de traitement des données poussent fortement vers le traitement dans le pays. L'IA locale conserve les données des patients sur site de bout en bout. En France, la CNIL recommande le recours à l'IA locale pour les données professionnelles sensibles, ce qui conforte cette même orientation. Voir la liste de vérification sécurité et confidentialité des LLM locaux pour les étapes de vérification.
Ceci n'est pas un avis juridique. L'interprétation réglementaire dépend de vos données, de votre secteur et de vos activités de traitement spécifiques. Consultez votre DPO et un conseil juridique qualifié en Arabie saoudite avant d'agir sur la base de ce guide.
Foire aux questions : PDPL saoudienne et IA locale
La PDPL saoudienne exige-t-elle que toutes les données restent en Arabie saoudite ?
Non — la PDPL n'est pas une loi générale de localisation des données. Son article 29 est un cadre réglementé de transfert transfrontalier : les transferts à l'étranger ne sont autorisés que s'ils remplissent les conditions de sécurité nationale, de protection adéquate et de minimisation des données. Cependant, comme la SDAIA n'a pas encore publié sa liste des pays adéquats et que les règles sectorielles (SAMA, santé) peuvent imposer le stockage dans le Royaume, conserver les données dans le pays est souvent la voie conforme la plus simple.
Qu'est-ce que la SDAIA et quels sont ses pouvoirs ?
La SDAIA (Autorité saoudienne des données et de l'intelligence artificielle) est le régulateur compétent pour la PDPL. Elle supervise la conformité, gère des comités d'application, émet des clauses contractuelles types et des orientations sur les transferts, et peut imposer des amendes administratives jusqu'à 5 000 000 SAR — doublées pour les récidivistes. Elle a rendu 48 décisions formelles de violation jusqu'en janvier 2026.
Comment l'article 29 de la PDPL s'applique-t-il aux services d'IA en nuage ?
Lorsqu'un prompt contient des données personnelles et est envoyé à un serveur d'inférence hors du Royaume, il s'agit d'un transfert transfrontalier soumis à l'article 29. Vous devez satisfaire le contrôle de sécurité nationale, démontrer une protection équivalente dans la juridiction destinataire (généralement via les SCCs de la SDAIA, faute de liste d'adéquation), et ne transférer que les données strictement nécessaires. Exécuter l'inférence localement évite tout cela.
AWS Riyad ou Azure Arabie saoudite me protègent-ils des risques PDPL ?
Partiellement. Héberger les données dans une région nuage saoudienne aide à la résidence physique des données, mais le fournisseur a toujours son siège aux États-Unis et est donc soumis au CLOUD Act américain, qui peut contraindre la production de données quel que soit le lieu de stockage. La question de l'adéquation de la juridiction d'origine du fournisseur reste également non résolue. L'IA locale sur site est la voie la plus directe pour éviter les deux problèmes.
Qu'est-ce que le CLOUD Act et pourquoi importe-t-il aux entreprises saoudiennes ?
Le CLOUD Act américain (18 U.S.C. § 2713) oblige les fournisseurs de nuage au siège américain à produire des données en réponse à une injonction valide du gouvernement américain, même lorsque les données se trouvent dans un centre de données étranger. Pour les entreprises saoudiennes, cela entre en conflit direct avec le cadre réglementaire de l'informatique en nuage, qui interdit aux fournisseurs de divulguer des données sauf si la loi saoudienne l'exige. Aucun accord bilatéral CLOUD Act américano-saoudien n'existe pour arbitrer le conflit.
Quelles sanctions la SDAIA peut-elle imposer ?
Des amendes administratives jusqu'à 5 000 000 SAR (~1,33 M USD), pouvant être doublées en cas de récidive. La divulgation intentionnelle de données personnelles sensibles dans le but de nuire ou pour un gain personnel entraîne des sanctions pénales — amendes jusqu'à 3 000 000 SAR et emprisonnement possible. Des avertissements sont disponibles comme sanction moindre.
La SAMA a-t-elle des exigences de localisation des données distinctes ?
Oui, et elles sont plus strictes que la PDPL générale. La SAMA exige des établissements financiers qu'ils conservent les systèmes bancaires de base, les données clients, les registres de transactions et les identifiants de paiement physiquement en Arabie saoudite, obtiennent une approbation préalable avant d'utiliser tout service en nuage et une approbation distincte pour tout nuage hors Royaume. La NCA applique des contrôles de cybersécurité parallèles. Garder l'inférence sur une infrastructure située dans le Royaume satisfait l'exigence de lieu d'hébergement, mais les approbations, contrôles et obligations d'audit de SAMA continuent de s'appliquer.
Quelles catégories de données sensibles bénéficient d'un traitement plus strict sous la PDPL ?
Sept catégories : origine raciale ou ethnique ; convictions religieuses, intellectuelles ou politiques ; casier judiciaire ; données biométriques utilisées pour l'identification ; données génétiques ; données de santé ; et données indiquant une filiation inconnue. Les transferts transfrontaliers continus ou à grande échelle de ces catégories requièrent une évaluation des risques obligatoire au titre du règlement sur les transferts.
Exécuter l'IA localement élimine-t-il toutes les obligations PDPL ?
Non — cela élimine l'obligation de transfert transfrontalier (article 29), la plus difficile, mais vous avez toujours besoin d'une base légale pour le traitement, devez respecter les droits des personnes concernées (accès, rectification, suppression), mettre en œuvre des garanties techniques et organisationnelles et tenir des journaux d'audit. Le déploiement local facilite le respect de ces obligations restantes car tout reste sous votre contrôle.
Qu'est-ce que le projet de Global AI Hub Law saoudien ?
C'est un projet de loi que la Communications, Space and Technology Commission (CST) a publié pour consultation publique en avril 2025. Il permettrait à des États et entreprises étrangers d'exploiter des pôles d'« ambassade de données » dans le Royaume, où les données hébergées relèvent du droit du pays hôte et non du droit saoudien. Nous n'avons trouvé aucune confirmation de son adoption. Il vise à attirer des infrastructures d'IA étrangères, non à restreindre les transferts, et ne remplace donc pas la conformité à la PDPL. Il s'ajoute à la déclaration du Conseil des ministres faisant de 2026 l'Année de l'intelligence artificielle (10 mars 2026).
L'Arabie saoudite exige-t-elle que les données personnelles soient stockées dans le Royaume ?
Pas selon la PDPL actuellement en vigueur : l'article 29 encadre les transferts à l'étranger au lieu de les interdire, même si SAMA et d'autres règles sectorielles imposent un hébergement dans le Royaume pour certaines données. Le projet de modifications de la SDAIA d'octobre 2026 ajouterait un article 23 obligeant les responsables de traitement à stocker les données personnelles dans le Royaume tout en permettant les transferts conformes. Le projet est en consultation jusqu'au 5 novembre 2026 et n'est pas encore du droit positif.
Les entreprises saoudiennes peuvent-elles envoyer des données personnelles à ChatGPT, Gemini ou d'autres API d'IA hébergées ?
Uniquement si le transfert satisfait à l'article 29 de la PDPL. Lorsque l'inférence s'exécute hors du Royaume, toute donnée personnelle contenue dans un prompt constitue un transfert transfrontalier : il faut le contrôle de sécurité nationale, une base de protection équivalente (en pratique les SCC de la SDAIA, faute de liste d'adéquation), la minimisation des données et, pour les données sensibles à grande échelle, une évaluation des risques. Les prompts sans donnée personnelle échappent à la PDPL. Vérifiez les conditions de localisation des données de chaque fournisseur, certains proposant un traitement régional, et rappelez-vous que les règles de SAMA ou du secteur de la santé peuvent l'interdire malgré tout. Exécuter un modèle ouvert en local évite la question.
Quel est le grand modèle de langage de la SDAIA, et puis-je l'héberger moi-même ?
ALLaM est la famille de modèles arabes développée au Centre national d'IA de la SDAIA et désormais commercialisée par HUMAIN. L'application de chat de HUMAIN repose sur ALLaM 34B et a été lancée en août 2025 pour les utilisateurs dans le Royaume. Le point de contrôle téléchargeable publiquement que nous avons pu confirmer est l'aperçu ALLaM 7B Instruct sur Hugging Face, qui fonctionne dans Ollama et llama.cpp. Vérifiez la licence sur la fiche du modèle avant tout usage commercial.
Sources
- SDAIA — Personal Data Protection Law (officiel) — sdaia.gov.sa
- ICLG — Data Protection Laws and Regulations: Saudi Arabia 2025–2026 — iclg.com
- A&O Shearman — Enforcement of the Saudi PDPL — aoshearman.com
- Clyde & Co — Enforcement of the Saudi PDP Law is live (March 2026) — clydeco.com
- King & Spalding — International Personal Data Transfers under the Saudi PDPL — kslaw.com
- Chambers & Partners — Data Protection & Privacy 2026: Saudi Arabia — chambers.com
- ITIF — Saudi Arabia Cross-Border Data Transfer Regulation (June 2025) — itif.org
- Kiteworks — SAMA Cloud Computing & Data Residency Compliance — kiteworks.com
- US Congress — CLOUD Act overview (18 U.S.C. § 2713) — congress.gov
- Simmons & Simmons — Cloud Computing Regulatory Framework (CCRF) in Saudi Arabia — simmons-simmons.com
- Clyde & Co — SDAIA publishes draft amendments to the PDPL Implementing Regulation (October 2026) — clydeco.com
- Reed Smith — SDAIA Consults on Extensive Amendments to the Saudi PDPL Implementing Regulation — reedsmith.com
- Reed Smith — A new framework for data embassies: Saudi Arabia's Global AI Hub Law — reedsmith.com