沙特 PDPL 与 SDAIA:监管格局
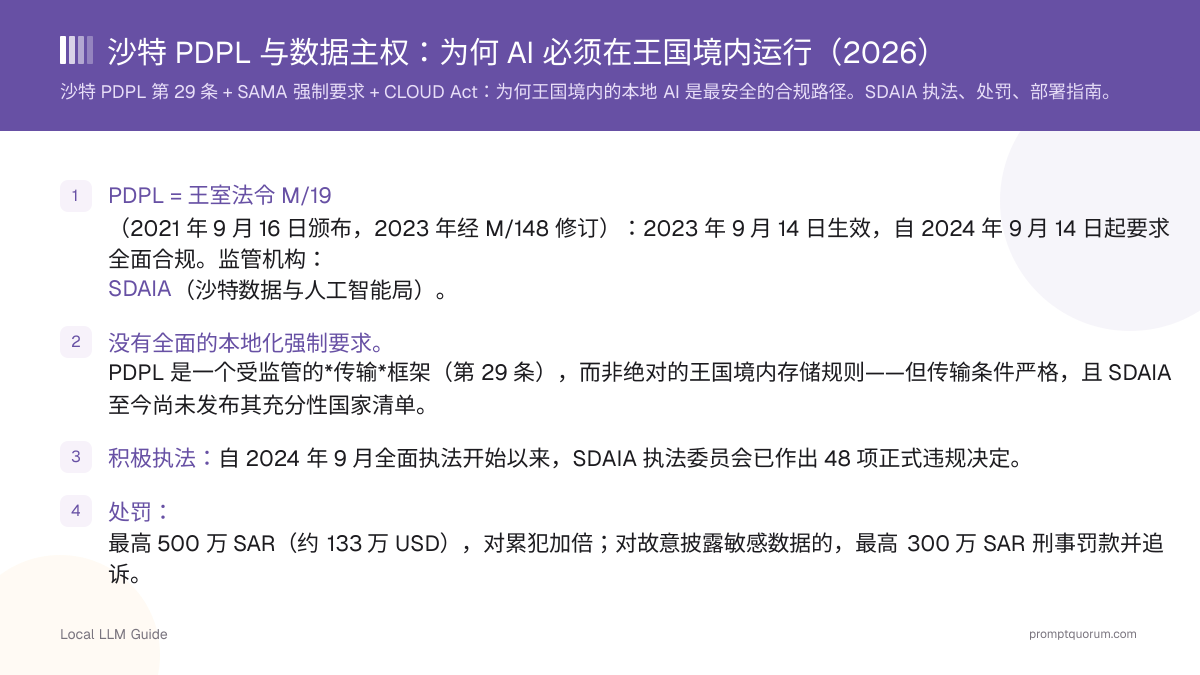
沙特阿拉伯的《个人数据保护法》于 2021 年 9 月 16 日经王室法令第 M/19 号颁布,经王室法令第 M/148 号(2023 年 3 月 27 日)实质性修订,并随其实施条例于 2023 年 9 月 14 日生效。 随后是为期一年的宽限期;自 2024 年 9 月 14 日 起,所有公共和私营实体均须全面合规。
SDAIA(沙特数据与人工智能局)是主管监管机构。 它监督和执行 PDPL,运营专门的执法委员会,并在愿景 2030 框架下负责国家数据治理和 AI 战略。
执法是真实的,并非纸面上的。 截至 2026 年 1 月,SDAIA 执法委员会已通报 48 项确认 PDPL 违规的正式决定。常见的违规类别包括无有效法律依据处理个人数据、未经授权的披露、未能实施技术和组织保障措施,以及未经请求的营销。
域外适用范围: 无论处理组织位于何处,PDPL 均适用于对居住在沙特阿拉伯的个人之个人数据的任何处理——与 GDPR 相同的广泛适用模式。
敏感个人数据是一个受更高保护的独立类别,涵盖七种类型:种族或民族出身;宗教、思想或政治信仰;犯罪记录;用于识别的生物特征数据;遗传数据;健康数据;以及表明亲缘关系不明的数据。敏感数据的持续或大规模跨境传输需要根据《传输条例》进行强制性风险评估。
处罚: 最高 500 万 SAR(约 133 万 USD)的行政罚款,对累犯可加倍;对以造成损害或谋取个人利益为目的故意披露敏感个人数据的,最高 300 万 SAR 刑事罚款并可能处以监禁。
最新动态:境内存储规定草案与执法进展
2026 年 10 月 6 日,SDAIA 就 PDPL 实施条例的修订启动公开征求意见,修订将首次把王国境内存储义务写入文本。 意见须于 2026 年 11 月 5 日前通过 Istitlaa 平台提交;若获通过,修订将在官方公报公布 60 天后生效。这只是草案,目前尚不具有法律效力。
核心变化是新增第 23 条。 它将要求控制者将个人数据存储在王国境内,同时符合 PDPL 及其条例的向境外传输和披露仍然允许。律师事务所有两种解读——在合法传输之外强制保留本地副本,或是在合法传输面前让位的默认规则——文字表述需要在生效前予以澄清。
对 AI 工作负载意味着什么。 本地推理将存储和处理都保留在王国境内,因此符合草案的任何解读。托管在境外的云 API 需要符合第 29 条的合法传输路径,若草案原样通过,还需要境内的合规副本。在最终文本公布之前,第 29 条和《传输条例》继续原样适用,SDAIA 仍未公布充分性国家名单。
执法进展。 SDAIA 于 2026 年 1 月通报了 48 项确认 PDPL 违规的正式决定。通报的类别包括非法处理、未经授权的披露、缺乏保障措施和未经同意的营销。我们查阅的来源均未公布具体决定或实际罚款,因此请将 500 万 SAR 视为法定上限,而非典型结果。
草案还提出以下变更(均取决于征求意见的结果):
- 数据泄露通报(第 24 条):知悉后 72 小时内通报 SDAIA,并取消现行的损害门槛。
- 控制者登记(第 34 条):公共实体、核心活动需要处理个人数据的控制者、处理敏感数据者以及向王国境外传输数据的控制者须登记,可能包括外国控制者。
- 影响评估(第 25 条):扩大需要进行数据保护影响评估的情形。
- 营销同意(第 28–29 条):对同意、记录保存和撤回提出更严格的义务。
云端 AI 的跨境风险:第 29 条、CLOUD Act 与 SDAIA 充分性
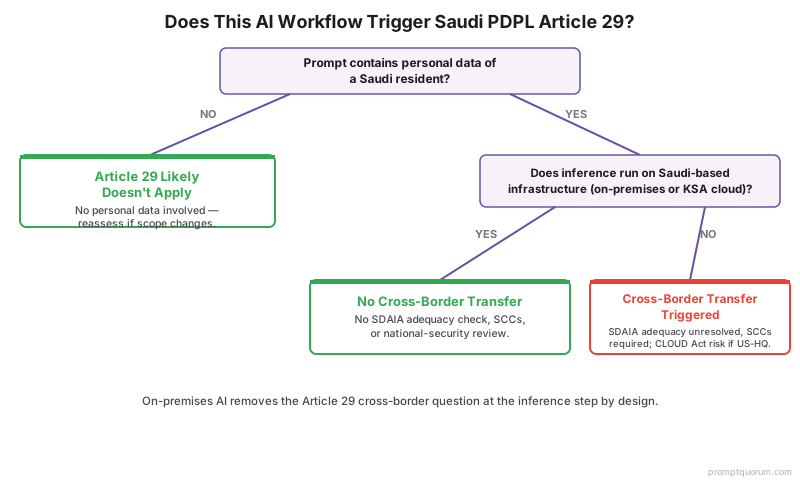
当提示词包含个人数据且推理服务器位于王国境外时,向云端 AI API 发送提示词便构成跨境数据传输。 PDPL 第 29 条恰好规范这一情形。
第 29 条对任何跨境传输施加三项累积性条件: (1) 传输不得损害王国的国家安全或重大利益;(2) 接收方司法管辖区须经 SDAIA 评估,提供至少与 PDPL 同等的数据保护水平;(3) 仅可传输必要的最少个人数据(数据最小化)。
SDAIA 至今尚未发布其充分性国家清单。 在其发布之前,组织不能依赖简单的"该国充分"的认定。实践中,合法传输依赖于 SDAIA 颁发的标准合同条款(SCCs,四种模块化变体)、用于集团内传输的具有约束力的共同规则(BCRs),或认证证书——每一种都会增加法律负担和持续的风险评估义务。
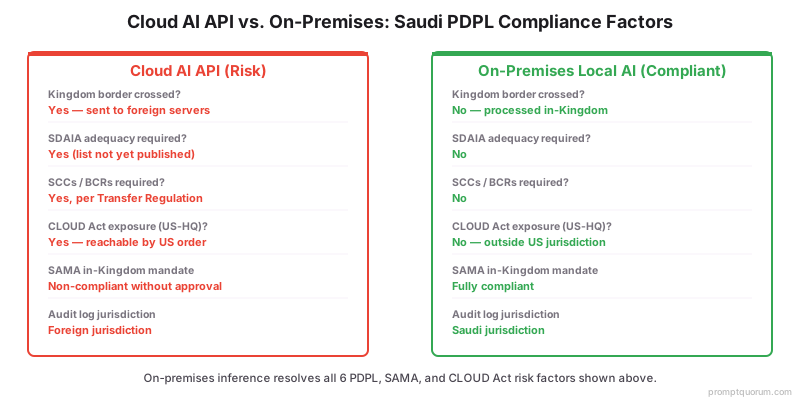
美国 CLOUD Act(18 U.S.C. § 2713)是大多数沙特企业忽视的结构性问题。 它要求总部位于美国的云服务商——AWS、Microsoft Azure、Google Cloud——根据有效的美国政府命令保存并提交数据,*无论这些数据实际存储于何处*。位于 AWS 利雅得区域或 Azure 沙特阿拉伯的数据仍然可被获取。
这造成了直接的法律冲突。 沙特阿拉伯的《云计算监管框架》(CCRF)禁止云服务商披露订户数据,除非沙特法律要求。收到 CLOUD Act 命令的美国服务商同时被美国法律强制披露、又被沙特法律禁止披露。美沙之间不存在双边 CLOUD Act 行政协议(仅英国和澳大利亚与美国签署了此类协议),因此没有清晰的解决机制。
下表将三种部署模型与沙特关键合规维度进行对比。
因素 | 美国本土云 API | 沙特区域云(AWS/Azure) | 本地部署 AI |
|---|---|---|---|
| PDPL 第 29 条传输 | 触发——需要 SDAIA 批准 + 充分性 + SCCs | 数据在 KSA,但服务商总部在美国——充分性仍未解决 | 不触发——无跨境传输 |
| CLOUD Act 暴露 | 高——美国政府可强制提交 | 高——沙特区域服务器无法提供 CLOUD Act 保护 | 低——无美国总部服务商持有数据 |
| SAMA(金融行业) | 需 SAMA 批准;境外云受限 | 部分——需 KSA 境内数据中心 + SAMA 批准 | 在 KSA 境内自有场地部署即满足境内托管要求 |
| SDAIA 执法风险 | 高 | 中——CLOUD Act 缺口仍在 | 极小 |
| 敏感数据风险评估 | 大规模时强制 | 敏感数据传输时需要 | 不需要——无跨境传输 |
王国境内的本地 AI 如何解决合规挑战
在实际位于沙特阿拉伯境内的硬件上运行 AI,可完全消除跨境传输——以及随之而来的 PDPL 合规中最棘手的部分。
第 29 条根本不适用。 如果提示词及其推理始终不离开您的场所,就没有需要评估的传输、没有需要等待的充分性认定、没有需要签署的 SCCs,也没有需要提交的传输风险评估。PDPL 中最复杂的义务在架构层面被消除。
CLOUD Act 的攻击面消失了。 在您自己的 GPU 上、在您自己的防火墙后处理的数据,并不由总部位于美国的服务商持有,因此无法通过美国政府的提交命令获取。
SAMA 合规变得直接。 必须将核心银行和客户数据保留在王国境内的金融机构,可以在同一境内基础设施上运行 AI 推理,无需单独的云审批,也没有需要监控的出站流量。
您保留完整的审计轨迹。 每一个提示词、模型和输出都保留在您控制的日志中——这正是 SDAIA、SAMA 和 NCA 在审计数据流和访问记录时希望看到的。
这与国家方向一致。 沙特阿拉伯宣布 2026 年为人工智能年(2026 年 3 月 10 日内阁决定),SDAIA 2026 年 10 月的修订草案拟在 PDPL 条例中增加王国境内存储义务。《全球 AI 枢纽法》草案(2025)是另一项以吸引投资为导向的“数据大使馆”提案,并不放宽 PDPL 义务。王国境内的本地 AI 不是权宜之计——而是监管环境正在导向的架构。
王国境内本地 AI 部署的工具与模型
生产级本地 AI 技术栈需要推理运行时、服务层和模型——它们都是开源的,可部署在沙特托管的硬件上。
- Ollama — 在本地运行开放模型的最简单方式;单行拉取模型、兼容 OpenAI 的 API,以及开箱即用的 GPU 加速。基础知识请参阅什么是本地 LLM?。
- llama.cpp — GGUF 量化模型的底层推理引擎;对量化、上下文长度以及 CPU 或 GPU 的硬件调优提供最大程度的控制。
- vLLM — 面向多用户企业工作负载的高吞吐服务;为并发阿拉伯语请求提供分页注意力(paged attention)和连续批处理。
- Open WebUI — 一个自托管的聊天前端,具备基于角色的访问控制和审计日志,适合内部团队。
- ALLaM 7B — 沙特自研的阿拉伯语模型(NCAI/SDAIA,现为 HUMAIN),以 Apache 2.0 发布,在 Hugging Face 上的 GGUF 量化可直接在 Ollama 和 llama.cpp 中运行。是领先的可公开自托管的阿拉伯语模型。
- Qwen2.5 — 当您在阿拉伯语之外还需要广泛语言覆盖时的有力多语言替代方案;在多语言本地 LLM 中查看权衡取舍。
- 硬件规格 — 7B 模型在 Q4_K_M 下约需 6–8 GB VRAM;70B 模型需 40–48 GB。采购前请使用 VRAM 计算器 为您王国境内的 GPU 确定规格。
SAMA、政府与医疗行业说明
特定行业规则叠加在 PDPL 之上,且往往更为严格——尤其在数据本地化方面。
金融服务(SAMA)。 沙特中央银行的《金融机构人工智能原则》(2023)要求所有获 SAMA 许可的实体遵守 AI 治理、风险管理和问责要求。SAMA 的《云计算监管框架》要求在使用任何云服务前获得事先批准、对王国境外云另行批准,并规定核心银行系统、客户数据、交易记录和支付凭证须实际托管在沙特阿拉伯。国家网络安全局(NCA)并行执行《基本网络安全控制》(ECC)。对金融 AI 而言,本地推理是监管阻力最小的路径。
政府与关键基础设施。 《云计算监管框架》限制政府实体和国家关键基础设施在敏感工作负载上使用外国云服务。《全球 AI 枢纽法》草案(2025)是另一类文件:它提议在王国境内设立适用外国法律的“数据大使馆”枢纽,不应被理解为本地化规则。本地 AI 部署与《云计算监管框架》的立场直接契合。
医疗。 健康数据是 PDPL 七类敏感数据之一,因此受到最严格的传输条件,并在大规模时需进行强制性风险评估。卫生部对数据处理的期望强烈倾向于境内处理。本地 AI 可端到端地将患者数据保留在本地。在中国,《数据安全法》(2021)同样要求对重要数据进行境内处理并实施分类分级保护,指向相同方向。验证步骤请参阅本地 LLM 安全与隐私核查清单。
这不是法律意见。 监管解释取决于您的具体数据、行业和处理活动。在依据本指南任何内容行事前,请咨询您的 DPO 和具备沙特资质的法律顾问。
常见问题:沙特 PDPL 与本地 AI
沙特 PDPL 是否要求所有数据都留在沙特阿拉伯?
不——PDPL 不是一部全面的数据本地化法律。其第 29 条是一个受监管的跨境传输框架:仅当向境外的传输满足国家安全、充分保护和数据最小化条件时才被允许。然而,由于 SDAIA 至今尚未发布其充分性国家清单,且行业规则(SAMA、医疗)可能要求王国境内存储,将数据留在境内往往是最简单的合规路径。
SDAIA 是什么,拥有哪些权力?
SDAIA(沙特数据与人工智能局)是 PDPL 的主管监管机构。它监督合规、运营执法委员会、颁发标准合同条款和传输指引,并可处以最高 500 万 SAR 的行政罚款——对累犯加倍。截至 2026 年 1 月,它已作出 48 项正式违规决定。
PDPL 第 29 条如何适用于云端 AI 服务?
当提示词包含个人数据并被发送到王国境外的推理服务器时,即构成受第 29 条约束的跨境传输。您必须通过国家安全审查、证明接收方司法管辖区提供同等保护(由于尚无充分性清单,通常通过 SDAIA 的 SCCs),并仅传输必要的最少数据。在本地运行推理可避免所有这些。
AWS 利雅得或 Azure 沙特阿拉伯能否保护我免受 PDPL 风险?
部分可以。将数据托管在沙特云区域有助于实现物理数据驻留,但服务商总部仍在美国,因此受美国 CLOUD Act 约束,该法可在不论存储位置的情况下强制提交数据。服务商母国司法管辖区的充分性问题也仍未解决。本地部署 AI 是避开这两个问题的最直接方式。
CLOUD Act 是什么,为何对沙特企业重要?
美国 CLOUD Act(18 U.S.C. § 2713)要求总部位于美国的云服务商根据有效的美国政府命令提交数据,即便数据位于外国数据中心。对沙特企业而言,这与《云计算监管框架》直接冲突,后者禁止服务商披露数据,除非沙特法律要求。不存在用于调解该冲突的双边美沙 CLOUD Act 协议。
SDAIA 可以施加哪些处罚?
最高 500 万 SAR(约 133 万 USD)的行政罚款,对累犯可加倍。以造成损害或谋取个人利益为目的故意披露敏感个人数据将承担刑事处罚——最高 300 万 SAR 罚款并可能处以监禁。警告可作为较轻的制裁。
SAMA 是否有单独的数据本地化要求?
是的,且比一般 PDPL 更严格。SAMA 要求金融机构将核心银行系统、客户数据、交易记录和支付凭证实际保存在沙特阿拉伯,在使用任何云服务前获得事先批准,并对王国境外的任何云另行批准。NCA 并行执行网络安全控制。将推理保留在王国境内的基础设施上可满足托管地点要求,但 SAMA 的批准、控制措施和审计义务仍然适用。
PDPL 下哪些敏感数据类别受到更严格的对待?
七个类别:种族或民族出身;宗教、思想或政治信仰;犯罪记录;用于识别的生物特征数据;遗传数据;健康数据;以及表明亲缘关系不明的数据。这些类别的持续或大规模跨境传输需要根据《传输条例》进行强制性风险评估。
在本地运行 AI 是否能消除所有 PDPL 义务?
不——它消除了最棘手的跨境传输义务(第 29 条),但您仍需要处理的合法依据,必须尊重数据主体权利(访问、更正、删除),实施技术和组织保障措施,并维护审计日志。由于一切都保留在您的控制之下,本地部署使这些剩余义务更易于满足。
沙特《全球 AI 枢纽法》草案是什么?
这是通信、空间和技术委员会(CST)于 2025 年 4 月公开征求意见的法律草案。它将允许外国国家和企业在王国境内运营“数据大使馆”枢纽,所托管数据适用东道方外国法律而非沙特法律。我们没有找到其已正式颁布的确认信息。其目的是吸引外国 AI 基础设施,而非限制数据传输,因此不能替代 PDPL 合规。它与内阁宣布 2026 年为人工智能年(2026 年 3 月 10 日)并行。
沙特阿拉伯是否要求个人数据存储在王国境内?
按现行有效的 PDPL 并不要求:第 29 条规范而非禁止向境外传输,不过 SAMA 等行业规则要求特定数据在王国境内托管。SDAIA 2026 年 10 月的修订草案将新增第 23 条,要求控制者将个人数据存储在王国境内,同时仍允许合规传输。该草案的征求意见截至 2026 年 11 月 5 日,尚未成为法律。
沙特企业可以把个人数据发送给 ChatGPT、Gemini 或其他托管 AI API 吗?
仅当传输满足 PDPL 第 29 条时才可以。推理在王国境外运行时,提示词中的任何个人数据都构成跨境传输:需要国家安全审查、同等保护的依据(由于没有充分性名单,通常是 SDAIA 标准合同条款)、数据最小化,对大规模敏感数据还需要风险评估。不含个人数据的提示词不属于 PDPL 范围。请核查各服务商的数据所在地条款,部分服务商提供区域内处理;SAMA 或医疗行业规则仍可能禁止。在本地运行开源模型可以避开这一问题。
SDAIA 自己的大语言模型是什么?我可以自行托管吗?
ALLaM 是在 SDAIA 国家人工智能中心开发、现由 HUMAIN 商业化的阿拉伯语模型系列。HUMAIN 的聊天应用基于 ALLaM 34B,于 2025 年 8 月面向王国境内用户推出。我们能够确认的可公开下载检查点是 Hugging Face 上的 ALLaM 7B Instruct 预览版,可在 Ollama 和 llama.cpp 中运行。商业使用前请核对模型卡上的许可证。
来源
- SDAIA — Personal Data Protection Law(官方) — sdaia.gov.sa
- ICLG — Data Protection Laws and Regulations: Saudi Arabia 2025–2026 — iclg.com
- A&O Shearman — Enforcement of the Saudi PDPL — aoshearman.com
- Clyde & Co — Enforcement of the Saudi PDP Law is live (March 2026) — clydeco.com
- King & Spalding — International Personal Data Transfers under the Saudi PDPL — kslaw.com
- Chambers & Partners — Data Protection & Privacy 2026: Saudi Arabia — chambers.com
- ITIF — Saudi Arabia Cross-Border Data Transfer Regulation (June 2025) — itif.org
- Kiteworks — SAMA Cloud Computing & Data Residency Compliance — kiteworks.com
- US Congress — CLOUD Act overview (18 U.S.C. § 2713) — congress.gov
- Simmons & Simmons — Cloud Computing Regulatory Framework (CCRF) in Saudi Arabia — simmons-simmons.com
- Clyde & Co — SDAIA publishes draft amendments to the PDPL Implementing Regulation (October 2026) — clydeco.com
- Reed Smith — SDAIA Consults on Extensive Amendments to the Saudi PDPL Implementing Regulation — reedsmith.com
- Reed Smith — A new framework for data embassies: Saudi Arabia's Global AI Hub Law — reedsmith.com