Saudi-PDPL und SDAIA: Die regulatorische Landschaft
Das saudi-arabische Datenschutzgesetz wurde durch den Königlichen Erlass Nr. M/19 am 16. September 2021 erlassen, durch den Königlichen Erlass Nr. M/148 (27. März 2023) wesentlich geändert und mit seinen Durchführungsbestimmungen am 14. September 2023 in Kraft gesetzt. Es folgte eine einjährige Übergangsfrist; die vollständige Compliance ist für alle öffentlichen und privaten Stellen seit dem 14. September 2024 verpflichtend.
Die SDAIA (Saudi Data and Artificial Intelligence Authority) ist die zuständige Aufsichtsbehörde. Sie beaufsichtigt und setzt das PDPL durch, betreibt spezialisierte Durchsetzungsausschüsse und ist für die nationale Daten-Governance und KI-Strategie im Rahmen der Vision 2030 verantwortlich.
Die Durchsetzung ist real, nicht theoretisch. Bis Januar 2026 meldeten die Durchsetzungsausschüsse der SDAIA 48 förmliche Entscheidungen, die PDPL-Verstöße bestätigen. Häufige Verstoßkategorien sind die Verarbeitung personenbezogener Daten ohne gültige Rechtsgrundlage, unbefugte Offenlegung, Versäumnis bei der Umsetzung technischer und organisatorischer Schutzmaßnahmen sowie unerwünschtes Marketing.
Extraterritorialer Anwendungsbereich: Das PDPL gilt für jede Verarbeitung personenbezogener Daten von in Saudi-Arabien ansässigen Personen, unabhängig davon, wo sich die verarbeitende Organisation befindet — dasselbe Modell weiter Reichweite wie die GDPR.
Sensible personenbezogene Daten sind eine eigene Kategorie mit höherem Schutz, die sieben Arten umfasst: rassische oder ethnische Herkunft; religiöse, weltanschauliche oder politische Überzeugungen; Strafregister; zur Identifizierung genutzte biometrische Daten; genetische Daten; Gesundheitsdaten; und Daten, die auf eine unbekannte Abstammung hinweisen. Fortlaufende oder umfangreiche grenzüberschreitende Übermittlungen sensibler Daten erfordern eine verpflichtende Risikobewertung nach der Übermittlungsverordnung.
Sanktionen: Verwaltungsstrafen bis zu 5.000.000 SAR (~1,33 Mio. USD), die bei wiederholten Verstößen verdoppelt werden können; strafrechtliche Geldbußen bis zu 3.000.000 SAR zuzüglich möglicher Freiheitsstrafe bei vorsätzlicher Offenlegung sensibler personenbezogener Daten in Schädigungs- oder Bereicherungsabsicht.
Aktuelle Entwicklungen: Entwurf zur Speicherpflicht im Königreich und Durchsetzungsstand
Am 6. Oktober 2026 hat die SDAIA eine öffentliche Konsultation zu Änderungen der PDPL-Durchführungsverordnung eröffnet, die erstmals eine Speicherpflicht im Königreich in den Text schreiben würden. Stellungnahmen sind bis zum 5. November 2026 über die Plattform Istitlaa einzureichen; bei Annahme treten die Änderungen 60 Tage nach Veröffentlichung im Amtsblatt in Kraft. Es handelt sich um einen Entwurf; nichts davon ist bisher geltendes Recht.
Die zentrale Änderung ist ein neuer Artikel 23. Er würde Verantwortliche verpflichten, personenbezogene Daten im Königreich zu speichern, während Übermittlungen und Offenlegungen ins Ausland weiterhin zulässig bleiben, sofern sie dem PDPL und seinen Verordnungen entsprechen. Kanzleien lesen das auf zwei Arten — als verpflichtende lokale Kopie neben rechtmäßigen Übermittlungen oder als Regelfall, der rechtmäßigen Übermittlungen weicht — und der Wortlaut muss vor Inkrafttreten präzisiert werden.
Was das für KI-Workloads bedeutet. Lokale Inferenz hält Speicherung und Verarbeitung im Königreich und passt damit zu jeder Lesart des Entwurfs. Eine im Ausland gehostete Cloud-API bräuchte einen rechtmäßigen Übermittlungsweg nach Artikel 29 und, falls der Entwurf unverändert beschlossen wird, zusätzlich eine konforme Kopie im Königreich. Bis ein endgültiger Text veröffentlicht ist, gelten Artikel 29 und die Transfer-Verordnung unverändert, und die SDAIA hat weiterhin keine Angemessenheitsliste veröffentlicht.
Stand der Durchsetzung. Die SDAIA meldete im Januar 2026 48 förmliche Entscheidungen, die PDPL-Verstöße bestätigen. Gemeldete Kategorien sind rechtswidrige Verarbeitung, unbefugte Offenlegung, fehlende Schutzmaßnahmen und Marketing ohne Einwilligung. Die von uns geprüften Quellen veröffentlichen weder einzelne Entscheidungen noch verhängte Bußgelder; die 5.000.000 SAR sind daher als gesetzliches Maximum zu verstehen, nicht als typisches Ergebnis.
Der Entwurf schlägt außerdem folgende Änderungen vor (jeweils vorbehaltlich des Konsultationsergebnisses):
- Meldung von Datenpannen (Artikel 24): Meldung an die SDAIA binnen 72 Stunden nach Kenntnis, bei Wegfall der bisherigen Schadensschwelle.
- Registrierung von Verantwortlichen (Artikel 34): verpflichtend für öffentliche Stellen, Verantwortliche, deren Kerntätigkeit die Verarbeitung personenbezogener Daten erfordert, Verarbeiter sensibler Daten und Verantwortliche, die Daten ins Ausland übermitteln — möglicherweise auch ausländische Verantwortliche.
- Folgenabschätzungen (Artikel 25): weitere Auslöser für eine Datenschutz-Folgenabschätzung.
- Marketing-Einwilligung (Artikel 28–29): strengere Pflichten zu Einwilligung, Dokumentation und Widerruf.
Grenzüberschreitende Risiken von Cloud-KI: Artikel 29, CLOUD Act und SDAIA-Angemessenheit
Das Senden eines Prompts an eine Cloud-KI-API ist eine grenzüberschreitende Datenübermittlung in dem Moment, in dem dieser Prompt personenbezogene Daten enthält und der Inferenzserver außerhalb des Königreichs steht. Artikel 29 des PDPL regelt genau dieses Szenario.
Artikel 29 stellt drei kumulative Bedingungen an jede grenzüberschreitende Übermittlung: (1) Die Übermittlung darf die nationale Sicherheit oder die vitalen Interessen des Königreichs nicht beeinträchtigen; (2) die Empfängerjurisdiktion muss ein Datenschutzniveau bieten, das mindestens dem PDPL gleichwertig ist, wie von der SDAIA beurteilt; und (3) es dürfen nur die mindestens erforderlichen personenbezogenen Daten übermittelt werden (Datenminimierung).
Die SDAIA hat ihre Angemessenheits-Länderliste noch nicht veröffentlicht. Bis dahin können sich Organisationen nicht auf eine einfache Feststellung „dieses Land ist angemessen“ verlassen. In der Praxis hängen rechtmäßige Übermittlungen von SDAIA-ausgestellten Standardvertragsklauseln (SCCs, vier modulare Varianten), Binding Common Rules (BCRs) für konzerninterne Übermittlungen oder einem Akkreditierungszertifikat ab — wovon jedes rechtlichen Aufwand und fortlaufende Risikobewertungspflichten hinzufügt.
Der US-CLOUD Act (18 U.S.C. § 2713) ist das strukturelle Problem, das die meisten saudi-arabischen Unternehmen übersehen. Er verpflichtet Cloud-Anbieter mit US-Hauptsitz — AWS, Microsoft Azure, Google Cloud — Daten auf eine gültige US-Regierungsanordnung hin zu sichern und herauszugeben, *unabhängig davon, wo diese Daten physisch gespeichert sind*. Daten in einer AWS-Region Riad oder Azure Saudi-Arabien sind weiterhin erreichbar.
Dies erzeugt einen direkten Rechtskonflikt. Das saudi-arabische Cloud Computing Regulatory Framework (CCRF) verbietet Cloud-Dienstleistern, Abonnentendaten offenzulegen, außer soweit dies nach saudi-arabischem Recht erforderlich ist. Ein US-Anbieter, dem eine CLOUD-Act-Anordnung zugestellt wird, ist gleichzeitig durch US-Recht zur Offenlegung gezwungen und durch saudi-arabisches Recht daran gehindert. Es besteht kein bilaterales US-saudisches CLOUD-Act-Verwaltungsabkommen (nur das Vereinigte Königreich und Australien haben solche Abkommen mit den USA unterzeichnet), sodass es keinen sauberen Lösungsmechanismus gibt.
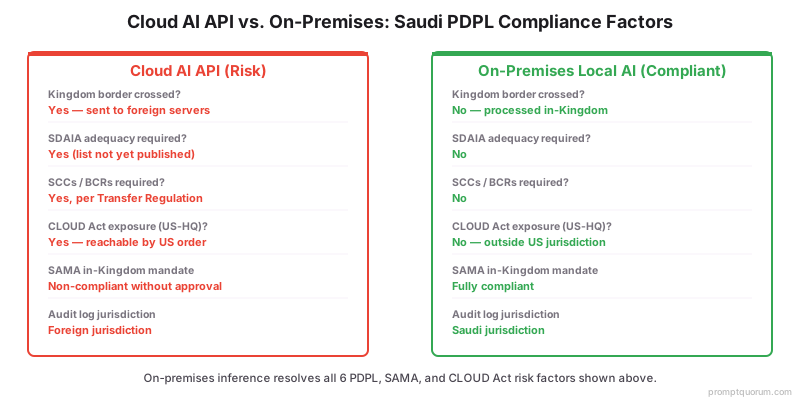
Die folgende Tabelle vergleicht die drei Einsatzmodelle anhand der zentralen saudi-arabischen Compliance-Dimensionen.
Faktor | US-basierte Cloud-API | Cloud in Saudi-Region (AWS/Azure) | Lokale KI vor Ort |
|---|---|---|---|
| PDPL-Übermittlung nach Artikel 29 | Ausgelöst — SDAIA-Freigabe + Angemessenheit + SCCs erforderlich | Daten in KSA, aber Anbieter mit US-Hauptsitz — Angemessenheit weiterhin ungeklärt | Nicht ausgelöst — keine grenzüberschreitende Übermittlung |
| CLOUD-Act-Exposition | Hoch — US-Regierung kann Herausgabe erzwingen | Hoch — Server in der Saudi-Region bieten keinen CLOUD-Act-Schutz | Gering — kein US-Anbieter hält die Daten |
| SAMA (Finanzsektor) | SAMA-Genehmigung nötig; Cloud außerhalb stark beschränkt | Teilweise — Rechenzentrum in KSA + SAMA-Freigabe erforderlich | Erfüllt Hosting-Pflicht, wenn in KSA vor Ort betrieben |
| SDAIA-Durchsetzungsrisiko | Hoch | Mittel — CLOUD-Act-Lücke bleibt | Minimal |
| Risikobewertung sensibler Daten | Verpflichtend bei großem Umfang | Erforderlich für Übermittlungen sensibler Daten | Nicht erforderlich — keine grenzüberschreitende Übermittlung |
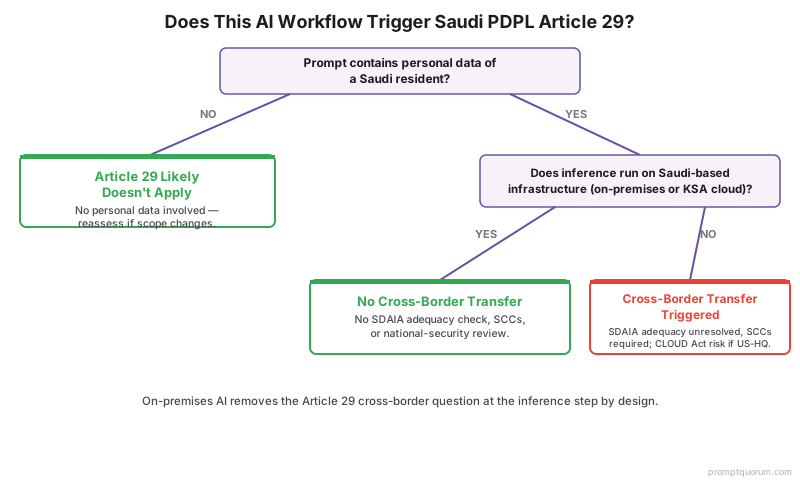
Wie lokale KI im Königreich die Compliance-Herausforderung löst
Der Betrieb von KI auf Hardware, die physisch innerhalb Saudi-Arabiens steht, eliminiert die grenzüberschreitende Übermittlung vollständig — und damit die schwierigsten Teile der PDPL-Compliance.
Artikel 29 ist schlicht nicht anwendbar. Verlassen ein Prompt und seine Inferenz niemals Ihre Räumlichkeiten, gibt es keine zu bewertende Übermittlung, keine Angemessenheitsfeststellung, auf die zu warten wäre, keine auszuführenden SCCs und keine einzureichende Übermittlungs-Risikobewertung. Die einzige komplexeste Pflicht des PDPL wird auf Architekturebene beseitigt.
Die CLOUD-Act-Angriffsfläche verschwindet. Daten, die auf Ihren eigenen GPUs hinter Ihrer eigenen Firewall verarbeitet werden, liegen nicht bei einem Anbieter mit US-Hauptsitz und sind daher für eine US-Regierungs-Herausgabeanordnung nicht erreichbar.
SAMA-Compliance wird unkompliziert. Finanzinstitute, die Kernbank- und Kundendaten im Königreich halten müssen, können KI-Inferenz auf derselben inländischen Infrastruktur betreiben, ohne separate Cloud-Freigabe und ohne zu überwachenden Datenabfluss.
Sie behalten einen vollständigen Audit-Trail. Jeder Prompt, jedes Modell und jede Ausgabe verbleibt in von Ihnen kontrollierten Protokollen — genau das, was SDAIA, SAMA und die NCA bei der Prüfung von Datenflüssen und Zugriffsaufzeichnungen erwarten.
Dies steht im Einklang mit der nationalen Ausrichtung. Saudi-Arabien hat 2026 zum Jahr der künstlichen Intelligenz erklärt (Kabinettsbeschluss vom 10. März 2026), und die Änderungsentwürfe der SDAIA vom Oktober 2026 würden den PDPL-Verordnungen eine Speicherpflicht im Königreich hinzufügen. Der Entwurf des Global AI Hub Law (2025) ist ein eigenständiger, investitionsorientierter "Datenbotschaft"-Vorschlag und lockert keine PDPL-Pflichten. Lokale KI im Königreich ist kein Umweg — sie ist die Architektur, auf die das regulatorische Umfeld zusteuert.
Werkzeuge und Modelle für den lokalen KI-Einsatz im Königreich
Ein produktiver lokaler KI-Stack benötigt eine Inferenz-Laufzeitumgebung, eine Serving-Schicht und ein Modell — alle quelloffen und auf in Saudi-Arabien gehosteter Hardware einsetzbar.
- Ollama — der einfachste Weg, offene Modelle lokal zu betreiben; einzeilige Modell-Pulls, eine OpenAI-kompatible API und GPU-Beschleunigung von Haus aus. Siehe Was sind lokale LLMs? für die Grundlagen.
- llama.cpp — die zugrunde liegende Inferenz-Engine für GGUF-quantisierte Modelle; maximale Kontrolle über Quantisierung, Kontextlänge und Hardware-Tuning für CPU oder GPU.
- vLLM — Serving mit hohem Durchsatz für Mehrbenutzer-Unternehmens-Workloads; Paged Attention und kontinuierliches Batching für gleichzeitige Anfragen in arabischer Sprache.
- Open WebUI — ein selbst gehostetes Chat-Frontend mit rollenbasierter Zugriffskontrolle und Audit-Protokollierung, geeignet für interne Teams.
- ALLaM 7B — das saudi-arabisch entwickelte arabische Modell (NCAI/SDAIA, jetzt HUMAIN), veröffentlicht unter Apache 2.0 mit GGUF-Quantisierungen auf Hugging Face, die direkt in Ollama und llama.cpp laufen. Das führende öffentlich selbst hostbare arabische Modell.
- Qwen2.5 — eine starke mehrsprachige Alternative, wenn Sie neben Arabisch eine breite Sprachabdeckung benötigen; prüfen Sie die Kompromisse in Mehrsprachige lokale LLMs.
- Hardware-Dimensionierung — ein 7B-Modell benötigt bei Q4_K_M etwa 6–8 GB VRAM; ein 70B-Modell benötigt 40–48 GB. Nutzen Sie den VRAM-Rechner, um Ihre In-Kingdom-GPUs vor der Beschaffung zu dimensionieren.
Sektor-Hinweise zu SAMA, Behörden und Gesundheitswesen
Sektorspezifische Regeln legen sich über das PDPL und sind häufig strenger — insbesondere bei der Datenlokalisierung.
Finanzdienstleistungen (SAMA). Die „Artificial Intelligence Principles for Financial Institutions“ (2023) der saudi-arabischen Zentralbank verpflichten alle SAMA-lizenzierten Stellen zu Anforderungen an KI-Governance, Risikomanagement und Rechenschaftspflicht. Das Cloud Computing Regulatory Framework der SAMA verlangt eine vorherige Freigabe vor der Nutzung eines Cloud-Dienstes, eine gesonderte Freigabe für Cloud außerhalb des Königreichs und schreibt vor, dass Kernbanksysteme, Kundendaten, Transaktionsaufzeichnungen und Zahlungs-Credentials physisch in Saudi-Arabien gehostet werden. Die National Cybersecurity Authority (NCA) setzt parallele Essential Cybersecurity Controls (ECC) durch. Für Finanz-KI ist Inferenz vor Ort der Weg des geringsten regulatorischen Widerstands.
Behörden und kritische Infrastruktur. Das Cloud-Computing-Regelwerk beschränkt Behörden und kritische nationale Infrastruktur bei der Nutzung ausländischer Cloud-Dienste für sensible Workloads. Der Entwurf des Global AI Hub Law (2025) ist ein anderes Instrument: Er sieht von ausländischem Recht geregelte "Datenbotschafts"-Hubs im Königreich vor und ist nicht als Lokalisierungsregel zu lesen. Der lokale KI-Einsatz passt unmittelbar zur Ausrichtung des Cloud-Computing-Regelwerks.
Gesundheitswesen. Gesundheitsdaten sind eine der sieben sensiblen Datenkategorien des PDPL und unterliegen daher den strengsten Übermittlungsbedingungen und verpflichtenden Risikobewertungen bei großem Umfang. Die Erwartungen des Gesundheitsministeriums an die Datenverarbeitung drängen stark zur Verarbeitung im Land. Lokale KI hält Patientendaten durchgängig vor Ort. Siehe die Checkliste für Sicherheit & Datenschutz lokaler LLMs für Verifikationsschritte.
Dies ist keine Rechtsberatung. Die regulatorische Auslegung hängt von Ihren konkreten Daten, Ihrem Sektor und Ihren Verarbeitungstätigkeiten ab. Konsultieren Sie Ihren Datenschutzbeauftragten und in Saudi-Arabien zugelassene Rechtsberatung, bevor Sie auf Grundlage dieses Leitfadens handeln.
Häufig gestellte Fragen: Saudi-PDPL und lokale KI
Verlangt das saudi-arabische PDPL, dass alle Daten in Saudi-Arabien bleiben?
Nein — das PDPL ist kein pauschales Datenlokalisierungsgesetz. Sein Artikel 29 ist ein regulierter Rahmen für grenzüberschreitende Übermittlungen: Übermittlungen ins Ausland sind nur zulässig, wenn sie die Bedingungen zu nationaler Sicherheit, angemessenem Schutz und Datenminimierung erfüllen. Da die SDAIA jedoch ihre Angemessenheits-Länderliste noch nicht veröffentlicht hat und Sektorregeln (SAMA, Gesundheit) eine In-Kingdom-Speicherung vorschreiben können, ist es oft der einfachste konforme Weg, Daten im Land zu halten.
Was ist die SDAIA und welche Befugnisse hat sie?
Die SDAIA (Saudi Data and Artificial Intelligence Authority) ist die zuständige Aufsichtsbehörde für das PDPL. Sie beaufsichtigt die Compliance, betreibt Durchsetzungsausschüsse, gibt Standardvertragsklauseln und Übermittlungsleitlinien heraus und kann Verwaltungsstrafen bis zu 5.000.000 SAR verhängen — verdoppelt bei Wiederholungstätern. Sie hat bis Januar 2026 48 förmliche Verstoßentscheidungen erlassen.
Wie gilt Artikel 29 des PDPL für Cloud-KI-Dienste?
Wenn ein Prompt personenbezogene Daten enthält und an einen Inferenzserver außerhalb des Königreichs gesendet wird, ist das eine grenzüberschreitende Übermittlung nach Artikel 29. Sie müssen die Prüfung der nationalen Sicherheit erfüllen, einen gleichwertigen Schutz in der Empfängerjurisdiktion nachweisen (typischerweise über SDAIA-SCCs, da noch keine Angemessenheitsliste existiert) und nur die mindestens erforderlichen Daten übermitteln. Lokale Inferenz vermeidet all dies.
Schützen mich AWS Riad oder Azure Saudi-Arabien vor PDPL-Risiken?
Teilweise. Das Hosting von Daten in einer saudi-arabischen Cloud-Region hilft bei der physischen Datenresidenz, doch der Anbieter hat weiterhin seinen US-Hauptsitz und unterliegt damit dem US-CLOUD Act, der unabhängig vom Speicherort die Herausgabe von Daten erzwingen kann. Auch die Angemessenheitsfrage für die Heimatjurisdiktion des Anbieters bleibt ungeklärt. Lokale KI vor Ort ist der direkteste Weg, beide Probleme zu vermeiden.
Was ist der CLOUD Act und warum ist er für saudi-arabische Unternehmen relevant?
Der US-CLOUD Act (18 U.S.C. § 2713) verpflichtet Cloud-Anbieter mit US-Hauptsitz, Daten auf eine gültige US-Regierungsanordnung hin herauszugeben, selbst wenn die Daten in einem ausländischen Rechenzentrum liegen. Für saudi-arabische Unternehmen kollidiert dies direkt mit dem Cloud Computing Regulatory Framework, das Anbietern die Offenlegung von Daten verbietet, außer soweit nach saudi-arabischem Recht erforderlich. Es besteht kein bilaterales US-saudisches CLOUD-Act-Abkommen zur Schlichtung des Konflikts.
Welche Sanktionen kann die SDAIA verhängen?
Verwaltungsstrafen bis zu 5.000.000 SAR (~1,33 Mio. USD), die bei wiederholten Verstößen verdoppelt werden können. Die vorsätzliche Offenlegung sensibler personenbezogener Daten in Schädigungs- oder Bereicherungsabsicht trägt strafrechtliche Sanktionen — Geldbußen bis zu 3.000.000 SAR und mögliche Freiheitsstrafe. Verwarnungen stehen als mildere Sanktion zur Verfügung.
Hat die SAMA gesonderte Datenlokalisierungsanforderungen?
Ja, und sie sind strenger als das allgemeine PDPL. Die SAMA verlangt von Finanzinstituten, Kernbanksysteme, Kundendaten, Transaktionsaufzeichnungen und Zahlungs-Credentials physisch in Saudi-Arabien zu halten, eine vorherige Freigabe vor der Nutzung eines Cloud-Dienstes einzuholen und eine gesonderte Freigabe für jede Cloud außerhalb des Königreichs zu erhalten. Die NCA setzt parallele Cybersicherheitskontrollen durch. Der Betrieb der Inferenz auf Infrastruktur im Königreich erfüllt die Anforderung zum Hosting-Standort, doch SAMA-Genehmigungen, Kontrollen und Audit-Pflichten gelten weiterhin.
Welche sensiblen Datenkategorien erhalten nach dem PDPL eine strengere Behandlung?
Sieben Kategorien: rassische oder ethnische Herkunft; religiöse, weltanschauliche oder politische Überzeugungen; Strafregister; zur Identifizierung genutzte biometrische Daten; genetische Daten; Gesundheitsdaten; und Daten, die auf eine unbekannte Abstammung hinweisen. Fortlaufende oder umfangreiche grenzüberschreitende Übermittlungen dieser Kategorien erfordern eine verpflichtende Risikobewertung nach der Übermittlungsverordnung.
Beseitigt der lokale Betrieb von KI alle PDPL-Pflichten?
Nein — er beseitigt die Pflicht zur grenzüberschreitenden Übermittlung (Artikel 29), die schwierigste, doch Sie benötigen weiterhin eine Rechtsgrundlage für die Verarbeitung, müssen die Rechte der betroffenen Personen (Auskunft, Berichtigung, Löschung) wahren, technische und organisatorische Schutzmaßnahmen umsetzen und Audit-Protokolle führen. Der lokale Einsatz erleichtert die Erfüllung dieser verbleibenden Pflichten, weil alles unter Ihrer Kontrolle bleibt.
Was ist der Entwurf des saudi-arabischen Global AI Hub Law?
Es ist ein Gesetzesentwurf, den die Communications, Space and Technology Commission (CST) im April 2025 zur öffentlichen Konsultation veröffentlicht hat. Er würde ausländischen Staaten und Unternehmen erlauben, "Datenbotschafts"-Hubs im Königreich zu betreiben, in denen die gehosteten Daten dem Recht des Gastlandes statt saudischem Recht unterliegen. Eine Bestätigung des Inkrafttretens haben wir nicht gefunden. Er soll ausländische KI-Infrastruktur anziehen und Übermittlungen nicht beschränken; er ersetzt daher keine PDPL-Compliance. Er steht neben der Erklärung des Kabinetts, 2026 zum Jahr der künstlichen Intelligenz zu machen (10. März 2026).
Verlangt Saudi-Arabien, dass personenbezogene Daten im Königreich gespeichert werden?
Nicht nach dem derzeit geltenden PDPL: Artikel 29 regelt Übermittlungen ins Ausland, statt sie zu verbieten, wenngleich SAMA und andere Sektorregeln für bestimmte Daten ein Hosting im Königreich vorschreiben. Die Änderungsentwürfe der SDAIA vom Oktober 2026 würden einen Artikel 23 ergänzen, der Verantwortliche zur Speicherung personenbezogener Daten im Königreich verpflichtet und konforme Übermittlungen weiterhin erlaubt. Der Entwurf befindet sich bis zum 5. November 2026 in der Konsultation und ist noch kein geltendes Recht.
Dürfen saudische Unternehmen personenbezogene Daten an ChatGPT, Gemini oder andere gehostete KI-APIs senden?
Nur wenn die Übermittlung Artikel 29 PDPL erfüllt. Läuft die Inferenz außerhalb des Königreichs, ist jedes personenbezogene Datum in einem Prompt eine grenzüberschreitende Übermittlung: Es braucht die Prüfung der nationalen Sicherheit, eine Grundlage für gleichwertigen Schutz (typischerweise SDAIA-SCCs, da es keine Angemessenheitsliste gibt), Datenminimierung und bei sensiblen Daten in großem Umfang eine Risikobewertung. Prompts ohne personenbezogene Daten fallen nicht unter das PDPL. Prüfen Sie die Datenstandort-Bedingungen jedes Anbieters, da manche regionale Verarbeitung anbieten, und beachten Sie, dass SAMA- oder Gesundheitsregeln dies dennoch untersagen können. Ein lokal betriebenes offenes Modell umgeht die Frage.
Was ist das eigene Sprachmodell der SDAIA, und kann ich es selbst hosten?
ALLaM ist die arabische Modellfamilie, die am Nationalen KI-Zentrum der SDAIA entwickelt wurde und heute von HUMAIN vermarktet wird. Die Chat-App von HUMAIN läuft auf ALLaM 34B und startete im August 2025 für Nutzer im Königreich. Der öffentlich herunterladbare Checkpoint, den wir bestätigen konnten, ist die Vorschau ALLaM 7B Instruct auf Hugging Face, die in Ollama und llama.cpp läuft. Prüfen Sie vor dem kommerziellen Einsatz die Lizenz auf der Modellkarte.
Muss ich bei Saudi-Einsätzen neben dem PDPL auch die DSGVO beachten?
Ja, wenn personenbezogene Daten von in der EU ansässigen Personen verarbeitet werden, gilt Artikel 44 der DSGVO parallel zum PDPL — Sie unterliegen dann einer doppelten Compliance, und beide Übermittlungsrahmen müssen gleichzeitig erfüllt werden. Für deutsche Organisationen empfiehlt sich eine Orientierung am BSI-Grundschutz für die technischen und organisatorischen Maßnahmen. Ein lokaler Einsatz innerhalb des Königreichs hilft beiden Regimen zugleich: Es gibt keine grenzüberschreitende Übermittlung nach Artikel 29 PDPL und keine Drittlandübermittlung nach Artikel 44 DSGVO, sofern die Daten Ihre Räumlichkeiten nicht verlassen.
Ist lokale KI-Infrastruktur in Saudi-Arabien für den deutschen Mittelstand geeignet?
Ja. Für den DACH-Mittelstand mit Geschäftstätigkeit am Golf vereinfacht lokale KI-Infrastruktur die Compliance erheblich: Eine einzige On-Premise-Architektur erfüllt PDPL, SAMA und — bei EU-Daten — die DSGVO zugleich, ohne separate Cloud-Genehmigungen und ohne zu überwachenden Datenabfluss. Die Ausrichtung am BSI-Grundschutz lässt sich auf eigener Hardware vollständig umsetzen, und Sie behalten die volle On-Premise-Kontrolle über jeden Prompt, jedes Modell und jedes Protokoll — ein klarer Vorteil gegenüber der Genehmigungskomplexität von Cloud-Diensten.
Quellen
- SDAIA — Personal Data Protection Law (offiziell) — sdaia.gov.sa
- ICLG — Data Protection Laws and Regulations: Saudi Arabia 2025–2026 — iclg.com
- A&O Shearman — Enforcement of the Saudi PDPL — aoshearman.com
- Clyde & Co — Enforcement of the Saudi PDP Law is live (March 2026) — clydeco.com
- King & Spalding — International Personal Data Transfers under the Saudi PDPL — kslaw.com
- Chambers & Partners — Data Protection & Privacy 2026: Saudi Arabia — chambers.com
- ITIF — Saudi Arabia Cross-Border Data Transfer Regulation (June 2025) — itif.org
- Kiteworks — SAMA Cloud Computing & Data Residency Compliance — kiteworks.com
- US Congress — CLOUD Act overview (18 U.S.C. § 2713) — congress.gov
- Simmons & Simmons — Cloud Computing Regulatory Framework (CCRF) in Saudi Arabia — simmons-simmons.com
- Clyde & Co — SDAIA publishes draft amendments to the PDPL Implementing Regulation (October 2026) — clydeco.com
- Reed Smith — SDAIA Consults on Extensive Amendments to the Saudi PDPL Implementing Regulation — reedsmith.com
- Reed Smith — A new framework for data embassies: Saudi Arabia's Global AI Hub Law — reedsmith.com