PDPL saudita e SDAIA: o cenário regulatório
A Lei de Proteção de Dados Pessoais da Arábia Saudita foi promulgada pelo Decreto Real n.º M/19 em 16 de setembro de 2021, substancialmente alterada pelo Decreto Real n.º M/148 (27 de março de 2023) e entrou em vigor com seu Regulamento de Aplicação em 14 de setembro de 2023. Seguiu-se um período de carência de um ano; a conformidade plena é obrigatória para todas as entidades públicas e privadas desde 14 de setembro de 2024.
A SDAIA (Autoridade Saudita de Dados e Inteligência Artificial) é o regulador competente. Ela supervisiona e aplica a PDPL, opera comitês de aplicação especializados e é responsável pela governança nacional de dados e pela estratégia de IA no âmbito da Visão 2030.
A aplicação é real, não teórica. Até janeiro de 2026, os comitês de aplicação da SDAIA informaram 48 decisões formais confirmando violações da PDPL. As categorias de violação comuns incluem o tratamento de dados pessoais sem base legal válida, divulgação não autorizada, falha em implementar salvaguardas técnicas e organizacionais e marketing não solicitado.
Alcance extraterritorial: a PDPL se aplica a qualquer tratamento de dados pessoais de indivíduos residentes na Arábia Saudita, independentemente de onde a organização que faz o tratamento esteja localizada — o mesmo modelo de amplo alcance do GDPR.
Os dados pessoais sensíveis são uma categoria distinta de proteção mais elevada que abrange sete tipos: origem racial ou étnica; crenças religiosas, intelectuais ou políticas; antecedentes criminais; dados biométricos usados para identificação; dados genéticos; dados de saúde; e dados que indiquem filiação desconhecida. Transferências internacionais contínuas ou em larga escala de dados sensíveis exigem uma avaliação de risco obrigatória sob o Regulamento de Transferências.
Penalidades: multas administrativas de até 5.000.000 SAR (~1,33 milhão USD), que podem ser dobradas em caso de reincidência; multas penais de até 3.000.000 SAR mais possível prisão pela divulgação intencional de dados pessoais sensíveis para causar dano ou para ganho pessoal.
Novidades: projeto de armazenamento no Reino e situação da aplicação
Em 6 de outubro de 2026, a SDAIA abriu uma consulta pública sobre alterações ao Regulamento de Implementação da PDPL que, pela primeira vez, inscreveriam um dever de armazenamento no Reino. As contribuições devem ser enviadas até 5 de novembro de 2026 pela plataforma Istitlaa; se adotadas, as alterações entram em vigor 60 dias após a publicação no Diário Oficial. Trata-se de um projeto e nada nele é lei ainda.
A mudança principal é um novo artigo 23. Ele obrigaria os controladores a armazenar dados pessoais dentro do Reino, enquanto transferências e divulgações ao exterior continuariam permitidas se cumprirem a PDPL e seus regulamentos. Os escritórios de advocacia o leem de duas formas — uma cópia local obrigatória junto com transferências lícitas, ou uma regra padrão que cede diante de transferências lícitas — e a redação precisa ser esclarecida antes da entrada em vigor.
O que isso significa para cargas de IA. A inferência local mantém armazenamento e processamento dentro do Reino e, por isso, atende a qualquer leitura do projeto. Uma API em nuvem hospedada no exterior precisaria de um caminho lícito de transferência pelo artigo 29 e, se o projeto for aprovado como está, também de uma cópia conforme dentro do Reino. Até que um texto final seja publicado, o artigo 29 e o Regulamento de Transferências continuam valendo sem alteração, e a SDAIA ainda não publicou uma lista de adequação.
Situação da aplicação. Em janeiro de 2026, a SDAIA informou 48 decisões formais que confirmam violações da PDPL. As categorias relatadas são tratamento ilícito, divulgação não autorizada, ausência de salvaguardas e marketing sem consentimento. As fontes que analisamos não publicam decisões individuais nem as multas aplicadas; portanto, os 5.000.000 SAR são um teto legal, não um resultado típico.
O projeto também propõe estas mudanças (todas sujeitas ao resultado da consulta):
- Notificação de incidentes (artigo 24): notificar a SDAIA em até 72 horas após o conhecimento, eliminando o atual limiar de dano.
- Registro de controladores (artigo 34): obrigatório para entidades públicas, controladores cuja atividade principal exige tratar dados pessoais, quem trata dados sensíveis e controladores que transferem dados para fora do Reino — possivelmente incluindo controladores estrangeiros.
- Avaliações de impacto (artigo 25): mais gatilhos para a avaliação de impacto sobre a proteção de dados.
- Consentimento de marketing (artigos 28–29): obrigações mais rígidas de consentimento, registro e revogação.
Riscos internacionais da IA em nuvem: Artigo 29, CLOUD Act e adequação da SDAIA
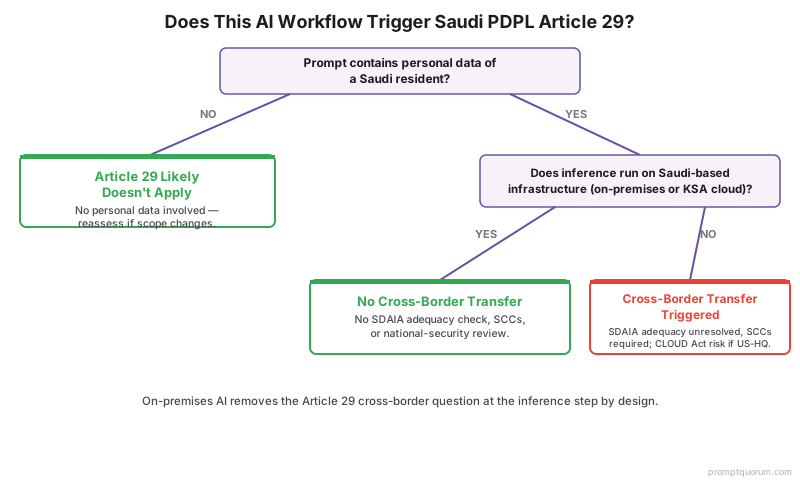
Enviar um prompt a uma API de IA em nuvem é uma transferência internacional de dados no momento em que esse prompt contém dados pessoais e o servidor de inferência está fora do Reino. O Artigo 29 da PDPL rege exatamente esse cenário.
O Artigo 29 impõe três condições cumulativas a qualquer transferência internacional: (1) a transferência não deve prejudicar a segurança nacional nem os interesses vitais do Reino; (2) a jurisdição receptora deve oferecer um nível de proteção de dados pelo menos equivalente ao da PDPL, conforme avaliado pela SDAIA; e (3) apenas os dados pessoais mínimos necessários podem ser transferidos (minimização de dados).
A SDAIA ainda não publicou sua lista de países adequados. Até que o faça, as organizações não podem se basear em uma simples determinação de "este país é adequado". Na prática, transferências lícitas dependem das Cláusulas Contratuais Padrão (SCCs, quatro variantes modulares) emitidas pela SDAIA, das Regras Comuns Vinculativas (BCRs) para transferências intragrupo, ou de um Certificado de Acreditação — cada um dos quais adiciona ônus jurídico e obrigações contínuas de avaliação de risco.
A CLOUD Act dos EUA (18 U.S.C. § 2713) é o problema estrutural que a maioria das empresas sauditas ignora. Ela exige que provedores de nuvem com sede nos EUA — AWS, Microsoft Azure, Google Cloud — preservem e entreguem dados em resposta a uma ordem válida do governo dos EUA, *independentemente de onde esses dados estejam fisicamente armazenados*. Dados em uma região AWS Riad ou Azure Arábia Saudita continuam acessíveis.
Isso cria um conflito jurídico direto. O Marco Regulatório de Computação em Nuvem da Arábia Saudita (CCRF) proíbe os provedores de serviços de nuvem de divulgar dados de assinantes, exceto quando exigido pela lei saudita. Um provedor dos EUA intimado por uma ordem da CLOUD Act é simultaneamente obrigado pela lei dos EUA a divulgar e proibido pela lei saudita de fazê-lo. Não existe nenhum acordo executivo bilateral CLOUD Act entre EUA e Arábia Saudita (apenas o Reino Unido e a Austrália assinaram tais acordos com os EUA), de modo que não há mecanismo de resolução claro.
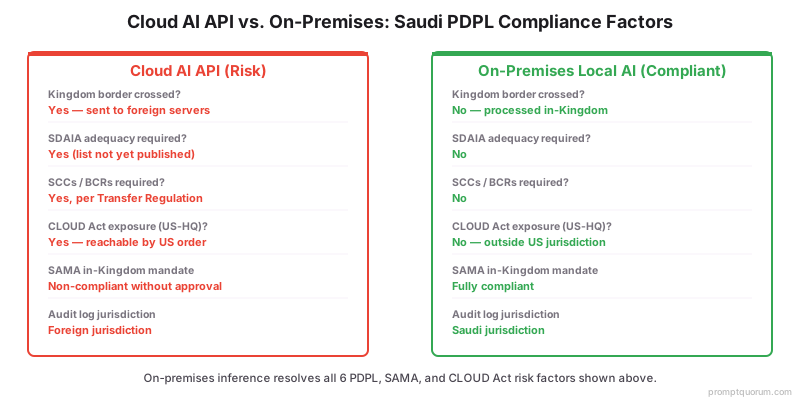
A tabela abaixo compara os três modelos de implantação frente às dimensões-chave de conformidade saudita.
Fator | API de nuvem sediada nos EUA | Nuvem na região saudita (AWS/Azure) | IA local no local |
|---|---|---|---|
| Transferência do Artigo 29 da PDPL | Acionada — aprovação da SDAIA + adequação + SCCs exigidos | Dados no KSA, mas provedor com sede nos EUA — adequação ainda não resolvida | Não acionada — sem transferência internacional |
| Exposição à CLOUD Act | Alta — o governo dos EUA pode obrigar a entrega | Alta — servidores da região saudita não oferecem proteção contra a CLOUD Act | Baixa — nenhum provedor sediado nos EUA guarda os dados |
| SAMA (setor financeiro) | Exige aprovação da SAMA; nuvem fora do Reino restrita | Parcial — data center no KSA + aprovação da SAMA exigida | Atende à regra de hospedagem se estiver no Reino |
| Risco de aplicação da SDAIA | Alto | Moderado — a lacuna da CLOUD Act permanece | Mínimo |
| Avaliação de risco de dados sensíveis | Obrigatória em larga escala | Exigida para transferências de dados sensíveis | Não exigida — sem transferência internacional |
Como a IA local dentro do Reino resolve o desafio de conformidade
Rodar a IA em hardware fisicamente localizado dentro da Arábia Saudita elimina por completo a transferência internacional — e, com ela, as partes mais difíceis da conformidade com a PDPL.
O Artigo 29 simplesmente não se aplica. Se um prompt e sua inferência nunca saem das suas instalações, não há transferência a avaliar, nenhuma determinação de adequação a aguardar, nenhuma SCCs a executar e nenhuma avaliação de risco de transferência a apresentar. A obrigação mais complexa da PDPL é removida no nível da arquitetura.
A superfície de ataque da CLOUD Act desaparece. Os dados processados nas suas próprias GPUs, atrás do seu próprio firewall, não estão sob a guarda de um provedor com sede nos EUA e, portanto, não são acessíveis por uma ordem de entrega do governo dos EUA.
A conformidade com a SAMA fica direta. Instituições financeiras que precisam manter dados bancários essenciais e de clientes dentro do Reino podem rodar a inferência de IA na mesma infraestrutura nacional, sem aprovação de nuvem separada e sem tráfego de saída a monitorar.
Você mantém uma trilha de auditoria completa. Cada prompt, modelo e saída permanece em logs que você controla — exatamente o que a SDAIA, a SAMA e a NCA esperam ver ao auditar fluxos de dados e registros de acesso.
Isso se alinha com a direção nacional. A Arábia Saudita declarou 2026 o Ano da Inteligência Artificial (decisão do Conselho de Ministros de 10 de março de 2026), e as alterações propostas pela SDAIA em outubro de 2026 acrescentariam um dever de armazenamento no Reino aos regulamentos da PDPL. O projeto da Global AI Hub Law (2025) é uma proposta separada, voltada a investimentos, de "embaixadas de dados" e não flexibiliza as obrigações da PDPL. A IA local dentro do Reino não é um paliativo: é a arquitetura para a qual o ambiente regulatório está caminhando.
Ferramentas e modelos para a implantação de IA local dentro do Reino
Uma pilha de IA local de produção precisa de um runtime de inferência, uma camada de serviço e um modelo — todos de código aberto e implantáveis em hardware hospedado na Arábia Saudita.
- Ollama — a forma mais simples de rodar modelos abertos localmente; downloads de modelos em uma linha, uma API compatível com OpenAI e aceleração por GPU pronta para uso. Veja O que são LLMs locais? para os fundamentos.
- llama.cpp — o motor de inferência subjacente para modelos quantizados GGUF; controle máximo sobre quantização, comprimento de contexto e ajuste de hardware para CPU ou GPU.
- vLLM — serviço de alto throughput para cargas de trabalho empresariais multiusuário; paged attention e batching contínuo para solicitações simultâneas em árabe.
- Open WebUI — um front-end de chat auto-hospedado com controle de acesso baseado em papéis e log de auditoria, adequado para equipes internas.
- ALLaM 7B — o modelo árabe desenvolvido na Arábia Saudita (NCAI/SDAIA, agora HUMAIN), lançado sob Apache 2.0 com quantizações GGUF no Hugging Face que rodam diretamente no Ollama e no llama.cpp. O principal modelo árabe auto-hospedável publicamente.
- Qwen2.5 — uma sólida alternativa multilíngue quando você precisa de ampla cobertura de idiomas além do árabe; revise os compromissos em LLMs locais multilíngues.
- Dimensionamento de hardware — um modelo de 7B precisa de aproximadamente 6–8 GB de VRAM em Q4_K_M; um modelo de 70B precisa de 40–48 GB. Use a Calculadora de VRAM para dimensionar suas GPUs dentro do Reino antes da aquisição.
Notas setoriais: SAMA, governo e saúde
Regras setoriais se sobrepõem à PDPL e frequentemente são mais rígidas — em particular quanto à localização de dados.
Serviços financeiros (SAMA). Os "Artificial Intelligence Principles for Financial Institutions" (2023) do Banco Central Saudita vinculam todas as entidades licenciadas pela SAMA a requisitos de governança de IA, gestão de risco e prestação de contas. O Marco Regulatório de Computação em Nuvem da SAMA exige aprovação prévia antes de usar qualquer serviço de nuvem, uma aprovação separada para nuvem fora do Reino, e determina que sistemas bancários essenciais, dados de clientes, registros de transações e credenciais de pagamento sejam hospedados fisicamente na Arábia Saudita. A Autoridade Nacional de Cibersegurança (NCA) aplica em paralelo os Controles Essenciais de Cibersegurança (ECC). Para a IA financeira, a inferência no local é o caminho de menor resistência regulatória.
Governo e infraestrutura crítica. O Marco Regulatório de Computação em Nuvem restringe que entidades governamentais e infraestruturas críticas nacionais usem nuvens estrangeiras para cargas sensíveis. O projeto da Global AI Hub Law (2025) é um instrumento diferente: propõe polos de "embaixada de dados" regidos por direito estrangeiro dentro do Reino e não deve ser lido como regra de localização. A implantação de IA local se encaixa diretamente na postura do Marco Regulatório de Computação em Nuvem.
Saúde. Os dados de saúde são uma das sete categorias de dados sensíveis da PDPL, portanto atraem as condições de transferência mais rígidas e avaliações de risco obrigatórias em larga escala. As expectativas de tratamento de dados do Ministério da Saúde empurram fortemente para o processamento no país. A IA local mantém os dados dos pacientes no local de ponta a ponta. No Brasil, a LGPD e a ANPD apontam para a mesma direção, reforçando o processamento sob controle do próprio responsável para dados pessoais sensíveis. Veja a Lista de verificação de segurança e privacidade de LLMs locais para os passos de verificação.
Isto não é aconselhamento jurídico. A interpretação regulatória depende dos seus dados, setor e atividades de tratamento específicos. Consulte seu DPO e um advogado qualificado na Arábia Saudita antes de agir com base em qualquer coisa deste guia.
Perguntas frequentes: PDPL saudita e IA local
A PDPL saudita exige que todos os dados permaneçam na Arábia Saudita?
Não — a PDPL não é uma lei geral de localização de dados. Seu Artigo 29 é um marco regulado de transferência internacional: transferências para o exterior só são permitidas se atenderem às condições de segurança nacional, proteção adequada e minimização de dados. Contudo, como a SDAIA ainda não publicou sua lista de países adequados e regras setoriais (SAMA, saúde) podem exigir o armazenamento dentro do Reino, manter os dados no país costuma ser o caminho conforme mais simples.
O que é a SDAIA e quais poderes ela tem?
A SDAIA (Autoridade Saudita de Dados e Inteligência Artificial) é o regulador competente da PDPL. Ela supervisiona a conformidade, opera comitês de aplicação, emite Cláusulas Contratuais Padrão e orientações sobre transferências, e pode impor multas administrativas de até 5.000.000 SAR — dobradas para reincidentes. Emitiu 48 decisões formais de violação até janeiro de 2026.
Como o Artigo 29 da PDPL se aplica aos serviços de IA em nuvem?
Quando um prompt contém dados pessoais e é enviado a um servidor de inferência fora do Reino, isso é uma transferência internacional sujeita ao Artigo 29. Você precisa cumprir a verificação de segurança nacional, demonstrar proteção equivalente na jurisdição receptora (tipicamente via SCCs da SDAIA, já que ainda não existe lista de adequação) e transferir apenas os dados mínimos necessários. Rodar a inferência localmente evita tudo isso.
A AWS Riad ou a Azure Arábia Saudita me protegem dos riscos da PDPL?
Parcialmente. Hospedar dados em uma região de nuvem saudita ajuda na residência física dos dados, mas o provedor ainda tem sede nos EUA e, portanto, está sujeito à CLOUD Act dos EUA, que pode obrigar a entrega de dados independentemente do local de armazenamento. A questão da adequação da jurisdição de origem do provedor também permanece sem resolução. A IA local no local é o caminho mais direto para evitar ambos os problemas.
O que é a CLOUD Act e por que ela importa para as empresas sauditas?
A CLOUD Act dos EUA (18 U.S.C. § 2713) exige que provedores de nuvem com sede nos EUA entreguem dados em resposta a uma ordem válida do governo dos EUA, mesmo quando os dados estão em um data center estrangeiro. Para as empresas sauditas, isso conflita diretamente com o Marco Regulatório de Computação em Nuvem, que proíbe os provedores de divulgar dados, exceto quando exigido pela lei saudita. Não existe nenhum acordo bilateral CLOUD Act entre EUA e Arábia Saudita para mediar o conflito.
Quais penalidades a SDAIA pode impor?
Multas administrativas de até 5.000.000 SAR (~1,33 milhão USD), que podem ser dobradas em caso de reincidência. A divulgação intencional de dados pessoais sensíveis para causar dano ou para ganho pessoal acarreta penalidades penais — multas de até 3.000.000 SAR e possível prisão. Advertências estão disponíveis como sanção menor.
A SAMA tem requisitos de localização de dados separados?
Sim, e são mais rígidos do que a PDPL geral. A SAMA exige que instituições financeiras mantenham sistemas bancários essenciais, dados de clientes, registros de transações e credenciais de pagamento fisicamente na Arábia Saudita, obtenham aprovação prévia antes de usar qualquer serviço de nuvem e consigam uma aprovação separada para qualquer nuvem fora do Reino. A NCA aplica controles de cibersegurança paralelos. Manter a inferência em infraestrutura dentro do Reino atende ao requisito de local de hospedagem, mas as aprovações, controles e deveres de auditoria da SAMA continuam a valer.
Quais categorias de dados sensíveis recebem tratamento mais rígido sob a PDPL?
Sete categorias: origem racial ou étnica; crenças religiosas, intelectuais ou políticas; antecedentes criminais; dados biométricos usados para identificação; dados genéticos; dados de saúde; e dados que indiquem filiação desconhecida. Transferências internacionais contínuas ou em larga escala dessas categorias exigem uma avaliação de risco obrigatória sob o Regulamento de Transferências.
Rodar a IA localmente elimina todas as obrigações da PDPL?
Não — elimina a obrigação de transferência internacional (Artigo 29), que é a mais difícil, mas você ainda precisa de uma base legal para o tratamento, deve respeitar os direitos dos titulares (acesso, correção, exclusão), implementar salvaguardas técnicas e organizacionais e manter logs de auditoria. A implantação local facilita o cumprimento dessas obrigações restantes porque tudo permanece sob seu controle.
O que é o anteprojeto da Global AI Hub Law saudita?
É um projeto de lei que a Communications, Space and Technology Commission (CST) publicou para consulta pública em abril de 2025. Ele permitiria que Estados e empresas estrangeiros operassem polos de "embaixada de dados" dentro do Reino, nos quais os dados hospedados são regidos pelas leis do país anfitrião, e não pela lei saudita. Não encontramos confirmação de que tenha sido aprovado. Seu objetivo é atrair infraestrutura de IA estrangeira, não restringir transferências, portanto não substitui a conformidade com a PDPL. Ele convive com a declaração do Conselho de Ministros de 2026 como Ano da Inteligência Artificial (10 de março de 2026).
A Arábia Saudita exige que dados pessoais sejam armazenados dentro do Reino?
Não pela PDPL atualmente em vigor: o artigo 29 regula as transferências ao exterior em vez de proibi-las, embora a SAMA e outras normas setoriais exijam hospedagem no Reino para certos dados. O projeto de alterações da SDAIA de outubro de 2026 acrescentaria um artigo 23 obrigando os controladores a armazenar dados pessoais dentro do Reino, sem impedir transferências conformes. O projeto está em consulta até 5 de novembro de 2026 e ainda não é lei.
Empresas sauditas podem enviar dados pessoais ao ChatGPT, ao Gemini ou a outras APIs de IA hospedadas?
Somente se a transferência cumprir o artigo 29 da PDPL. Quando a inferência roda fora do Reino, qualquer dado pessoal em um prompt é uma transferência internacional: exige a verificação de segurança nacional, uma base de proteção equivalente (normalmente as SCCs da SDAIA, já que não há lista de adequação), minimização de dados e, para dados sensíveis em larga escala, uma avaliação de risco. Prompts sem dados pessoais ficam fora da PDPL. Verifique os termos de localização de dados de cada provedor, pois alguns oferecem processamento regional, e lembre-se de que regras da SAMA ou do setor de saúde ainda podem proibir. Executar um modelo aberto localmente evita a questão.
Qual é o modelo de linguagem da própria SDAIA e posso hospedá-lo por conta própria?
ALLaM é a família de modelos árabes desenvolvida no Centro Nacional de IA da SDAIA e hoje comercializada pela HUMAIN. O app de chat da HUMAIN usa o ALLaM 34B e foi lançado em agosto de 2025 para usuários dentro do Reino. O checkpoint de download público que conseguimos confirmar é a prévia do ALLaM 7B Instruct no Hugging Face, que roda no Ollama e no llama.cpp. Confira a licença no model card antes do uso comercial.
Fontes
- SDAIA — Personal Data Protection Law (oficial) — sdaia.gov.sa
- ICLG — Data Protection Laws and Regulations: Saudi Arabia 2025–2026 — iclg.com
- A&O Shearman — Enforcement of the Saudi PDPL — aoshearman.com
- Clyde & Co — Enforcement of the Saudi PDP Law is live (March 2026) — clydeco.com
- King & Spalding — International Personal Data Transfers under the Saudi PDPL — kslaw.com
- Chambers & Partners — Data Protection & Privacy 2026: Saudi Arabia — chambers.com
- ITIF — Saudi Arabia Cross-Border Data Transfer Regulation (June 2025) — itif.org
- Kiteworks — SAMA Cloud Computing & Data Residency Compliance — kiteworks.com
- US Congress — CLOUD Act overview (18 U.S.C. § 2713) — congress.gov
- Simmons & Simmons — Cloud Computing Regulatory Framework (CCRF) in Saudi Arabia — simmons-simmons.com
- Clyde & Co — SDAIA publishes draft amendments to the PDPL Implementing Regulation (October 2026) — clydeco.com
- Reed Smith — SDAIA Consults on Extensive Amendments to the Saudi PDPL Implementing Regulation — reedsmith.com
- Reed Smith — A new framework for data embassies: Saudi Arabia's Global AI Hub Law — reedsmith.com